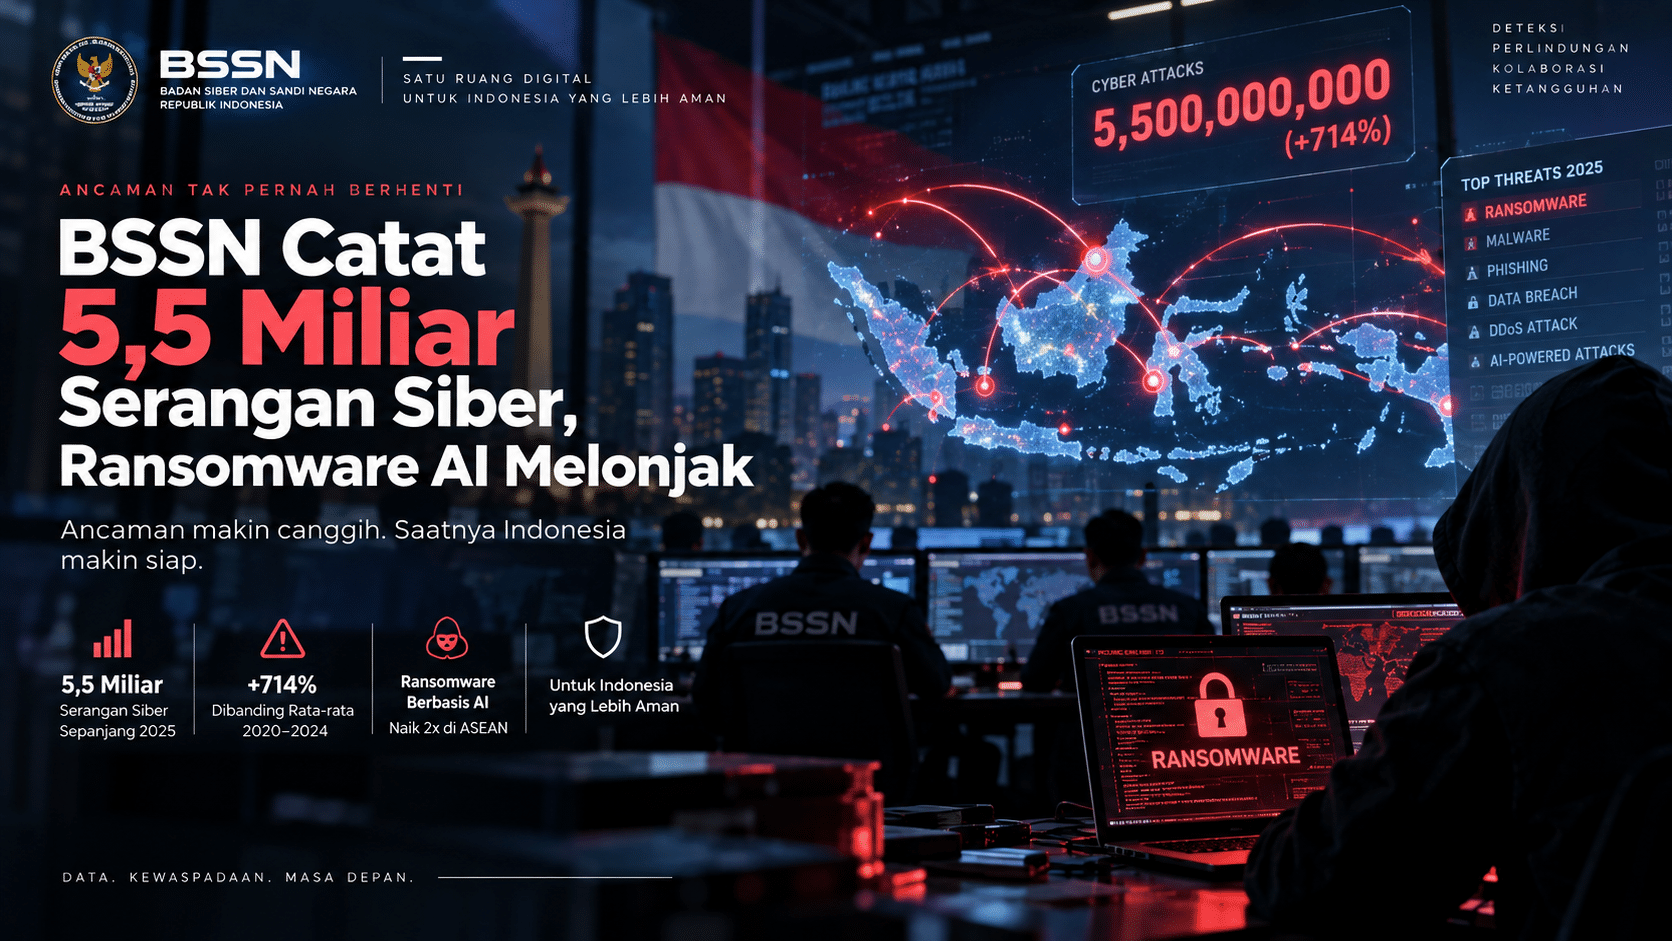
Ringkasan: Badan Siber dan Sandi Negara (BSSN) mencatat 5,5 miliar serangan siber di Indonesia sepanjang 2025 — melonjak 714% dibanding rata-rata tahunan 2020–2024. Laporan Ensign InfoSecurity edisi ketujuh 2026 mengungkap kecerdasan buatan (AI) kini mempercepat industrialisasi kejahatan siber di Asia Pasifik, dengan ransomware ASEAN naik dua kali lipat dan pelaku makin memilih mencuri data ketimbang sekadar mengenkripsinya.
Apa Itu Lonjakan Serangan Siber BSSN 2025–2026?
Lonjakan serangan siber yang dicatat BSSN merujuk pada 5,5 miliar aktivitas serangan siber terhadap Indonesia sepanjang 2025, naik lebih dari tujuh kali lipat (714%) dibandingkan rata-rata tahunan periode 2020–2024. Angka ini muncul bersamaan dengan temuan bahwa ransomware berbasis AI kini menjadi pendorong utama peningkatan skala dan kecepatan serangan di kawasan Asia Pasifik.
Mengapa Angka Ini Penting bagi Bisnis dan Institusi di Indonesia?
Kenaikan 714% bukan sekadar statistik — ia menandai perubahan skala ancaman yang dihadapi organisasi Indonesia. Menurut data BSSN, 5,5 miliar serangan siber tercatat sepanjang 2025, sebuah lompatan yang jauh melampaui total gabungan lima tahun sebelumnya. Deputi Bidang Operasi Keamanan Siber dan Sandi BSSN, Bondan, menyebut bahwa data akumulasi 2020–2024 saja “kalah” dibandingkan satu tahun 2025.
Di sisi lain, Kementerian Komunikasi dan Digital (Komdigi) melaporkan kerugian masyarakat akibat penipuan digital telah menembus Rp7,5 triliun. Otoritas Jasa Keuangan (OJK) bersama Indonesia Anti-Scam Centre (IASC) mencatat angka terpisah: total kerugian akibat penipuan transaksi keuangan mencapai Rp9,1 triliun sejak 2024 hingga Januari 2026. Dua angka ini menunjukkan bahwa dampak serangan siber sudah merambat langsung ke kerugian finansial riil masyarakat, bukan hanya risiko teknis di level sistem.
Yang membuat situasi lebih mendesak: menurut Deputi Bidang Keamanan Siber dan Sandi Perekonomian BSSN, Slamet Aji Pamungkas, kapasitas pemantauan trafik internet nasional BSSN saat ini belum mencapai 10% dari keseluruhan trafik di Indonesia. Dengan kata lain, dari “10 pintu yang harus diawasi,” BSSN baru punya kemampuan mengawasi kurang dari satu pintu — target realistis baru 30–50% cakupan diperkirakan tercapai pada 2028–2029.
Data Terverifikasi: Skala Ancaman Siber Indonesia 2025–2026
Tabel berikut merangkum angka-angka resmi yang dipublikasikan otoritas dan lembaga riset terkait, masing-masing dengan sumber dan periode yang jelas.
| Metrik | Nilai | Sumber | Periode |
| Total serangan/aktivitas siber terdeteksi | 5,5 miliar | BSSN | Sepanjang 2025 |
| Kenaikan vs rata-rata tahunan 2020–2024 | +714% (>7x lipat) | BSSN | 2025 vs rata-rata 2020–2024 |
| Anomali trafik internet nasional | 5,2 miliar, 93,78% terkait potensi malware | BSSN (Slamet Aji Pamungkas) | Sepanjang 2025 |
| Anomali trafik nasional awal 2026 | 1,5 miliar | BSSN (Bondan) | 1 Jan–15 Apr 2026 |
| Cakupan monitoring trafik nasional BSSN | <10% dari total trafik | BSSN | Kondisi 2026, target 30–50% pada 2028–2029 |
| Kerugian masyarakat akibat penipuan digital | Rp7,5 triliun | Komdigi | Kumulatif hingga 2026 |
| Kerugian penipuan transaksi keuangan | Rp9,1 triliun | OJK & Indonesia Anti-Scam Centre (IASC) | 2024–Januari 2026 |
| Kenaikan aktivitas ransomware di ASEAN | 2x lipat, didominasi 18 kelompok peretas utama | Ensign InfoSecurity, Cyber Threat Landscape Report edisi ke-7 2026 | Sepanjang 2025 |
| Lonjakan ransomware Australasia | >600% | Ensign InfoSecurity | 2025 |
| Lonjakan ransomware Asia Timur | >400% | Ensign InfoSecurity | 2025 |
| Tingkat hacktivisme ASEAN (tertinggi secara global) | 19,1% | Ensign InfoSecurity | 2025 |
| Social engineering sebagai penyebab kerugian siber Web3 | 74,7% (naik dari 64,3% pada 2025) | Tiger Research | Kuartal I 2026 |
Catatan metodologi: angka BSSN “5,5 miliar” merujuk pada aktivitas/anomali trafik yang terdeteksi sistem monitoring nasional — bukan seluruhnya insiden yang berhasil menembus sistem. BSSN sendiri menegaskan sedang melakukan pendalaman untuk memisahkan mana yang berstatus compromise, attempt, dan fail.
Mengapa Ransomware Berbasis AI Berbeda dari Ransomware Konvensional?
Menurut laporan Cyber Threat Landscape Report edisi ketujuh 2026 dari Ensign InfoSecurity, AI dimanfaatkan pelaku kejahatan siber untuk mempercepat tiga tahap serangan: pengintaian (reconnaissance), pemindaian kerentanan (vulnerability scanning), dan pembuatan umpan phishing yang jauh lebih meyakinkan. Head of Consulting PT Ensign InfoSecurity Indonesia, Adithya Nugraputra, menyebut siklus pembaruan kemampuan AI yang dipakai penyerang berlangsung sekitar dua bulan sekali — jauh lebih cepat dibanding siklus pembaruan kontrol keamanan tradisional di kebanyakan organisasi.
Dua pergeseran taktik yang paling signifikan:
- Malware yang bermutasi cepat. Bondan dari BSSN menjelaskan bahwa begitu sebuah malware teridentifikasi, ia langsung “berubah wajah” melalui mutasi berulang, sehingga sistem keamanan berbasis daftar ancaman yang sudah dikenal (signature-based) tidak lagi memadai.
- Prioritas bergeser dari enkripsi ke pencurian data. Ensign InfoSecurity mencatat pelaku kejahatan siber kini lebih mengutamakan mencuri data ketimbang sekadar mengunci/mengenkripsi sistem korban — pola yang mengubah kalkulasi risiko organisasi, karena backup data saja tidak lagi cukup untuk memitigasi dampak serangan.
Di level regional, aktivitas ransomware ASEAN meningkat dua kali lipat sepanjang 2025, didominasi oleh 18 kelompok peretas utama, dengan kawasan Australasia dan Asia Timur mencatat lonjakan masing-masing lebih dari 600% dan 400%. ASEAN juga mencatat tingkat hacktivisme tertinggi secara global sebesar 19,1%, dengan target yang meluas dari sektor pemerintah ke infrastruktur penting seperti energi, transportasi, telekomunikasi, dan perbankan.
Cara Organisasi Memperkuat Pertahanan Siber terhadap Ancaman Berbasis AI
Berdasarkan rekomendasi resmi dari BSSN dan Ensign InfoSecurity, berikut langkah-langkah operasional yang relevan bagi organisasi di Indonesia:
- Perkuat patching aset yang terhubung ke internet. Adithya Nugraputra menegaskan organisasi perlu memprioritaskan pemindaian dan penerapan patch pada aset yang terpapar internet, karena inilah pintu masuk paling umum bagi serangan otomatis berbasis AI.
- Uji pertahanan terhadap model AI terbaru secara berkala. Karena siklus pembaruan kemampuan AI penyerang sekitar dua bulan sekali, pengujian keamanan (red teaming/penetration testing) sebaiknya tidak lagi bersifat tahunan, melainkan berkala mengikuti ritme ancaman.
- Bangun “Human Firewall.” BSSN mendorong penguatan edukasi keamanan digital bagi pegawai — baik di sektor pemerintah maupun swasta — karena ancaman terbesar terbukti tidak selalu berasal dari luar sistem teknis, melainkan dari perilaku pengguna.
- Jangan andalkan backup data saja. Karena pelaku kini memprioritaskan pencurian data (bukan hanya enkripsi), strategi pemulihan bencana perlu diperluas mencakup deteksi eksfiltrasi data, bukan sekadar restorasi sistem dari backup.
- Tingkatkan kewaspadaan terhadap social engineering dan phishing. Data Tiger Research menunjukkan social engineering menjadi penyebab 74,7% kerugian siber di industri Web3 pada kuartal I 2026 — meningkat dari 64,3% pada 2025 — menegaskan bahwa manusia, bukan hanya sistem, kini menjadi target utama.
- Pantau regulasi yang sedang disiapkan. Pemerintah tengah menggodok Rancangan Undang-Undang Keamanan dan Ketahanan Siber untuk memperkuat kewenangan otoritas siber nasional, mengingat BSSN saat ini hanya berwenang memberi notifikasi tanpa dapat memaksa tindak lanjut dari pihak yang terdampak.
Keterbatasan Kewenangan BSSN: Mengapa Notifikasi Saja Tidak Cukup
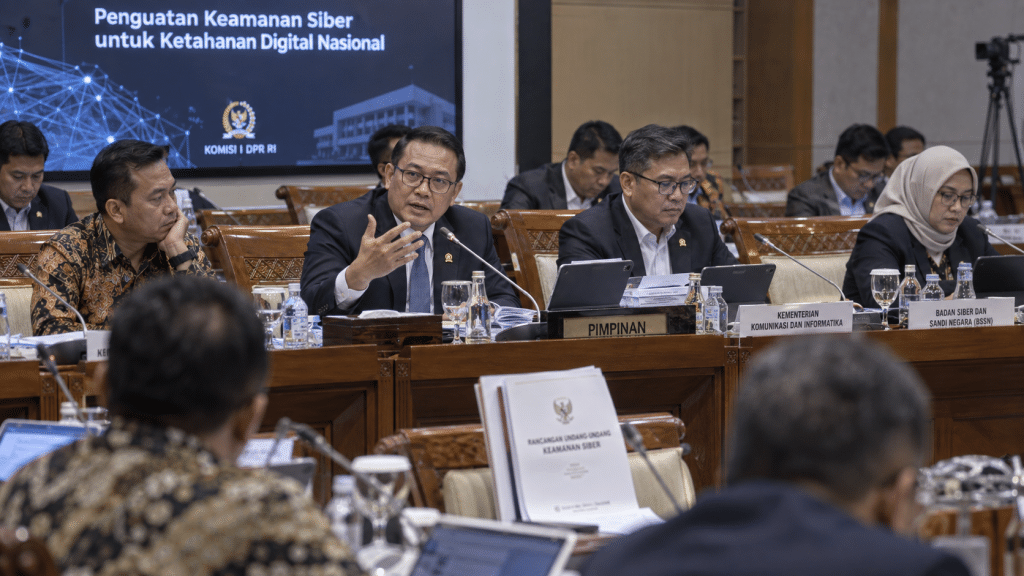
Salah satu temuan penting yang jarang disorot: BSSN tidak memiliki kewenangan untuk menindaklanjuti secara paksa organisasi yang menerima notifikasi ancaman namun tidak menindaklanjutinya. Sepanjang 2025, BSSN mengirimkan 2.855 notifikasi dengan tingkat respons 2.186 laporan; pada 2026 telah diterbitkan 1.002 notifikasi tambahan. Kesenjangan antara notifikasi yang dikirim dan tindak lanjut yang benar-benar dilakukan organisasi menjadi salah satu alasan utama mendesaknya pengesahan RUU Keamanan dan Ketahanan Siber, yang diharapkan memberi payung hukum lebih kuat bagi tata kelola keamanan siber nasional.
Baca Juga Kebocoran Data RI Turun 67 Persen di Kuartal II, Tapi Naik Secara Tahunan
FAQ — Lonjakan Serangan Siber dan Ransomware AI di Indonesia
Berapa jumlah serangan siber yang dicatat BSSN pada 2025?
BSSN mencatat sekitar 5,5 miliar serangan/aktivitas siber terdeteksi sepanjang 2025, naik 714% (lebih dari tujuh kali lipat) dibandingkan rata-rata tahunan periode 2020–2024.
Apa yang membuat ransomware berbasis AI lebih berbahaya?
AI mempercepat tahap pengintaian, pemindaian kerentanan, dan pembuatan phishing yang lebih meyakinkan, dengan siklus pembaruan kemampuan sekitar dua bulan sekali. Malware yang dihasilkan juga bermutasi cepat sehingga sulit dideteksi sistem berbasis signature lama.
Apakah BSSN bisa memaksa organisasi memperbaiki celah keamanan yang dilaporkan?
Tidak. BSSN hanya berwenang mengirim notifikasi peringatan dini; tindak lanjut sepenuhnya bergantung pada organisasi penerima. Keterbatasan ini menjadi salah satu pendorong utama RUU Keamanan dan Ketahanan Siber yang sedang dibahas.
Berapa kerugian finansial akibat serangan siber dan penipuan digital di Indonesia?
Komdigi mencatat kerugian masyarakat akibat penipuan digital menembus Rp7,5 triliun, sementara OJK bersama Indonesia Anti-Scam Centre mencatat kerugian penipuan transaksi keuangan sebesar Rp9,1 triliun sejak 2024 hingga Januari 2026 — dua data ini berasal dari cakupan dan periode yang berbeda sehingga tidak dijumlahkan langsung.
Ditulis oleh Tim Redaksi StenaScan Paper. Terakhir diverifikasi: 22 September 2026. Sumber: BSSN, Ensign InfoSecurity (Cyber Threat Landscape Report edisi ke-7, 2026), Kementerian Komunikasi dan Digital, OJK/Indonesia Anti-Scam Centre, Tiger Research.