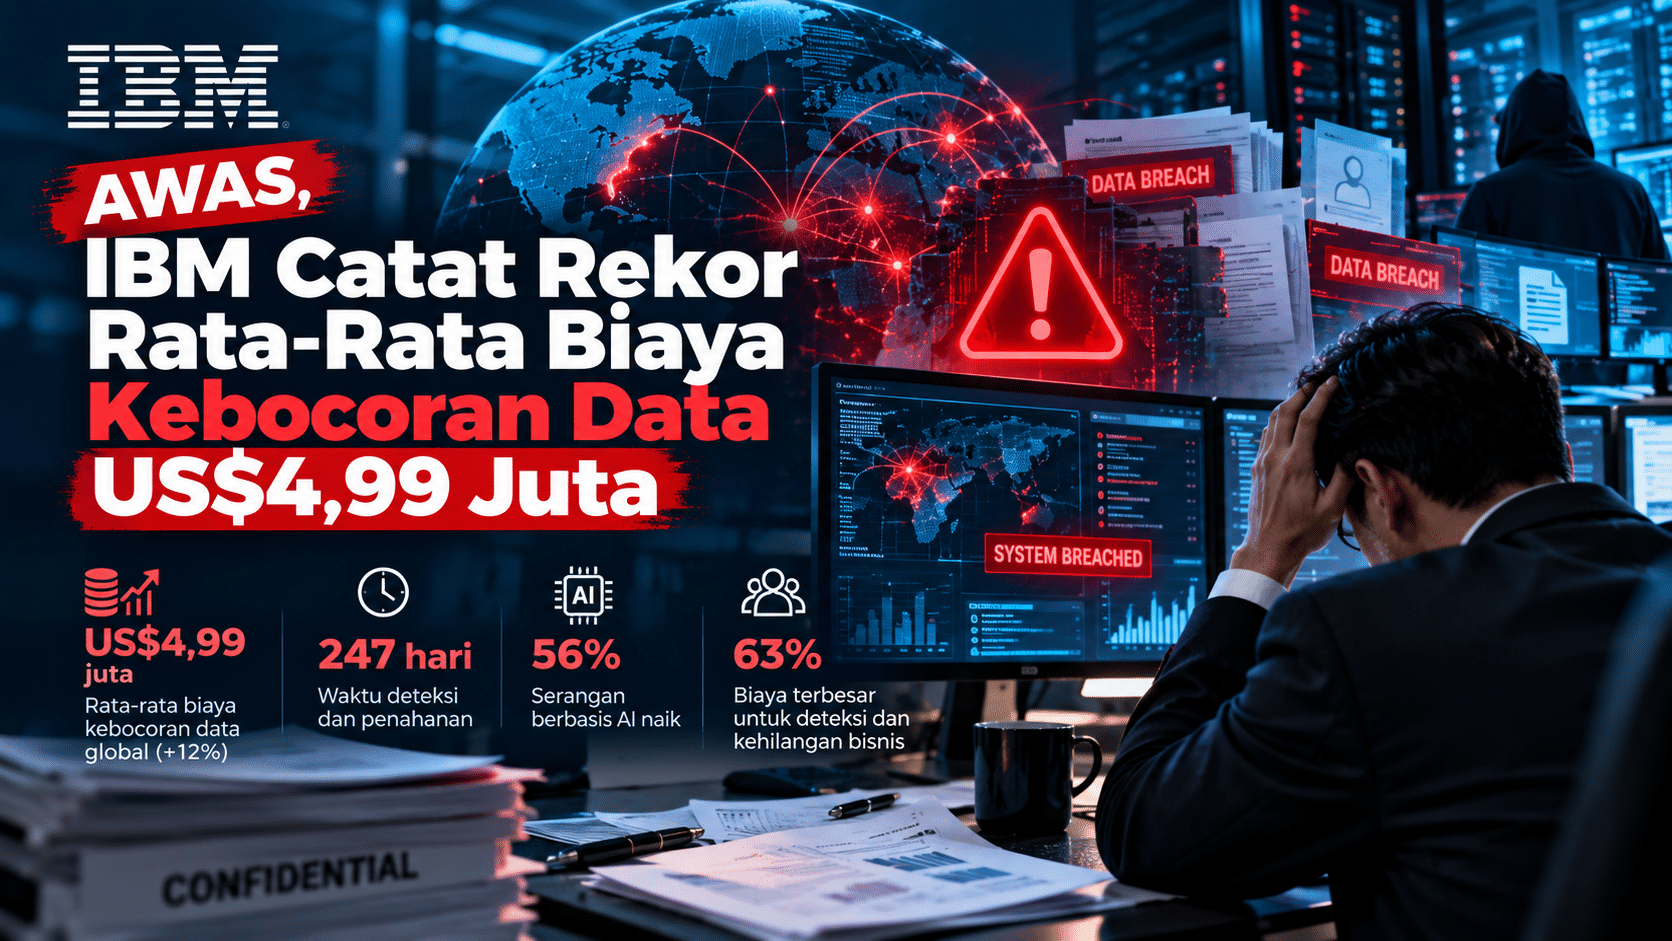
Ringkasan: IBM mencatat rata-rata biaya satu kebocoran data secara global mencapai US$4,99 juta pada 2026, naik 12% dan jadi angka tertinggi dalam sejarah laporan ini. Kenaikannya bukan soal jumlah serangan semata. Waktu deteksi yang memanjang menjadi 247 hari, tata kelola AI yang longgar, dan data yang belum terenkripsi ikut mendorong tagihan. Artikel ini membedah angkanya, menghitung ulang dampaknya untuk kawasan ASEAN, lalu menutup dengan tujuh langkah yang bisa langsung dikerjakan.
Awas, IBM catat rekor rata-rata biaya kebocoran data US$4,99 juta per insiden. Angka itu berasal dari laporan Cost of a Data Breach 2026 yang dirilis pada 29 Juli 2026. Studinya dikerjakan Ponemon Institute untuk IBM dan mencakup 602 organisasi dari 16 negara atau kawasan. Kalau perusahaan Anda menyimpan kontrak, data pelanggan, atau arsip karyawan, angka ini bukan statistik jauh di luar sana. Ia menggambarkan harga dari satu kelalaian yang terlambat disadari.
Apa Itu Rata-Rata Biaya Kebocoran Data Versi IBM?
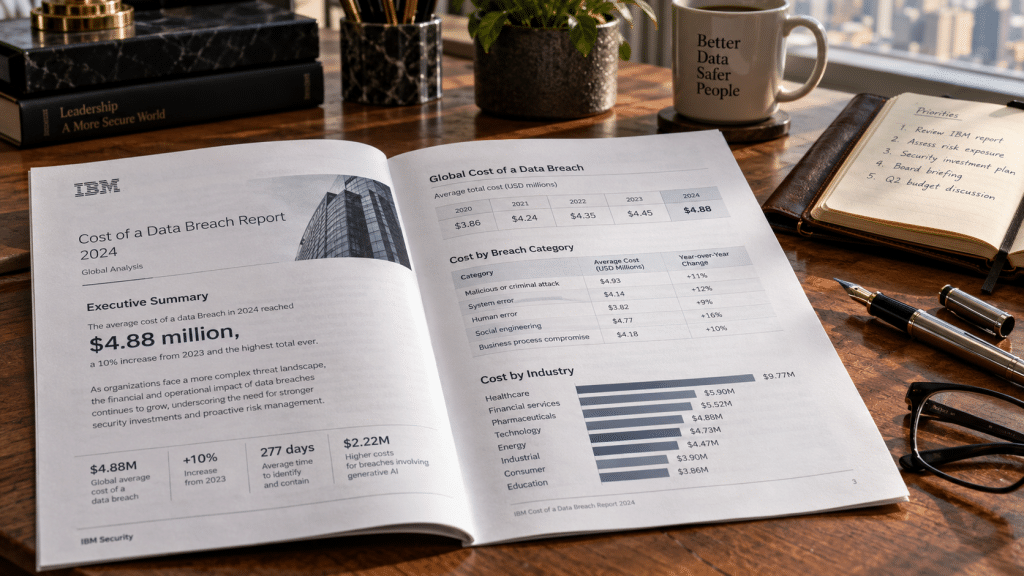
Rata-rata biaya kebocoran data adalah total kerugian per insiden yang dihitung IBM dan Ponemon Institute dari wawancara dengan organisasi yang benar-benar mengalami kebocoran. Biayanya mencakup deteksi dan eskalasi, kehilangan bisnis, respons pascakebocoran, serta denda atau biaya hukum. Angka ini adalah rata-rata sampel, bukan prediksi tagihan untuk satu perusahaan.
Perbedaan itu penting. Perusahaan dengan 50 karyawan dan bank regional sama-sama masuk hitungan, tetapi eksposur mereka jauh berbeda. Pakai angka US$4,99 juta sebagai patokan perbandingan, bukan sebagai anggaran.
Mengapa Angka US$4,99 Juta Penting di 2026?
Angka ini penting karena arahnya berbalik. Menurut ringkasan Kiteworks atas laporan IBM, biaya global naik 12% dibanding tahun lalu dan membalik penurunan langka pada edisi 2025. Sumber lain mencatat angka tahun lalu berada di US$4,44 juta.
Ada tiga hal yang membuat kenaikan ini patut dibaca serius.
Pertama, komposisinya. Menurut ringkasan Passwork atas laporan IBM, biaya deteksi dan eskalasi bersama kehilangan bisnis menyumbang sekitar 63% dari total. Artinya, uang paling banyak habis bukan untuk memperbaiki sistem, melainkan untuk mencari tahu apa yang terjadi dan untuk menahan pelanggan yang pergi.
Kedua, kecepatan. Menurut Help Net Security, waktu rata-rata untuk mengidentifikasi dan menahan kebocoran naik menjadi 247 hari. Itu membalik lima tahun penurunan berturut-turut. Tim keamanan global ternyata belum makin cepat. Mereka justru melambat.
Ketiga, AI. Serangan berbasis AI naik 56% menurut Cycode yang merangkum laporan IBM, dan tiap kebocoran yang melibatkannya menambah sekitar US$1 juta. Kita bahas rinciannya di bagian lain.
Bagi pemilik bisnis di Indonesia, pelajaran praktisnya begini: biaya terbesar muncul setelah penyusup masuk, bukan saat ia masuk. Pertahanan yang hanya fokus pada pintu depan akan kalah oleh pendeteksian yang lambat.
Angka Kunci Laporan IBM 2026 dalam Satu Tabel
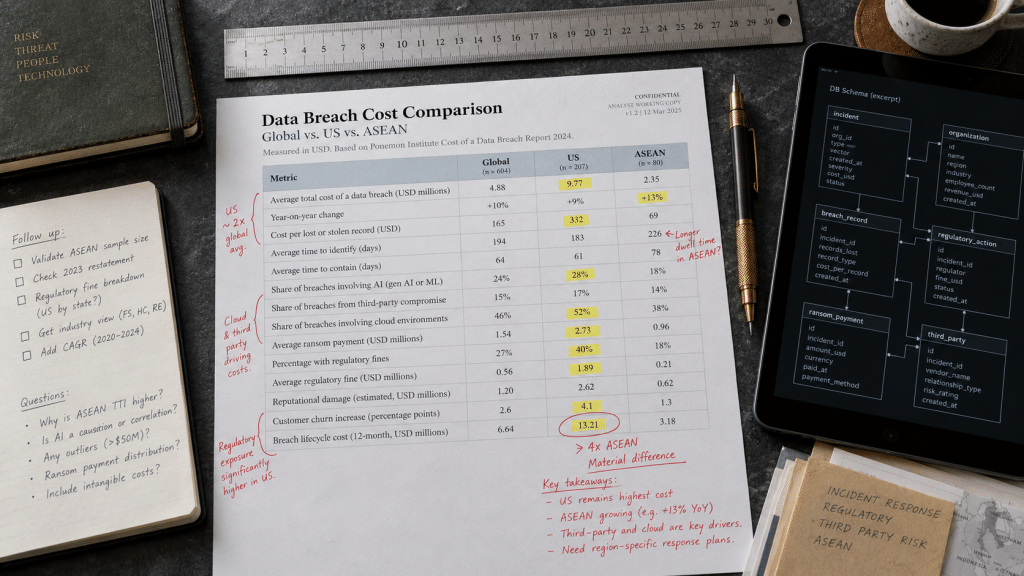
| Metrik | Nilai | Sumber | Periode |
| Rata-rata biaya kebocoran global | US$4,99 juta (+12%) | IBM/Ponemon via Help Net Security | Mar 2025–Feb 2026 |
| Rata-rata Amerika Serikat | US$11,5 juta | IBM, halaman “What is a data breach?” | Mar 2025–Feb 2026 |
| Rata-rata India (pembanding) | US$2,79 juta | IBM, halaman “What is a data breach?” | Mar 2025–Feb 2026 |
| Rata-rata ASEAN | US4,12juta(naikdariUS3,67 juta) | IBM via CRN Asia | Mar 2025–Feb 2026 |
| Waktu identifikasi dan penahanan | 247 hari | IBM via Help Net Security | Mar 2025–Feb 2026 |
| Kebocoran dengan ransomware | 39% | IBM, halaman “What is a data breach?” | Mar 2025–Feb 2026 |
| Sektor kesehatan (termahal global) | US$6,64 juta | Browsec merangkum laporan IBM | Mar 2025–Feb 2026 |
Tanggal rilis laporan, 29 Juli 2026, dicatat oleh situs databreachcost.com. Jumlah sampel 602 organisasi dicatat Reflectiz dan Browsec.
Dari Mana US$4,99 Juta Itu Berasal?
Pecahan biaya menurut Browsec, yang merangkum laporan IBM, terbagi ke beberapa kategori. Deteksi dan eskalasi menghabiskan US1,64juta.KehilanganbisnismenghabiskanUS1,54 juta. Respons pascakebocoran menghabiskan US1,36juta.Sisanya,denganperhitunganpenulisdariselisihterhadaptotal,sekitarUS0,45 juta, masuk kategori lain yang tidak dirinci dalam sumber yang kami baca.
Perhatikan urutannya. Biaya deteksi sedikit lebih besar daripada kehilangan bisnis. Jadi investasi pada pemantauan dan log akses langsung memotong pos pengeluaran terbesar.
Contohnya di lapisan dokumen. Banyak perusahaan tahu server mereka diserang, tetapi tidak tahu file mana yang dibuka. Tanpa jejak akses, tim hukum harus menganggap semua dokumen bocor. Itu menggelembungkan biaya notifikasi dan konsultasi. Praktik mencatat siapa membuka apa, seperti yang kami bahas di panduan audit log akses arsip digital, mempersempit lingkup masalah sejak jam pertama.
Waktu adalah Uang: Efek 247 Hari
Setiap hari tambahan membuat tagihan makin gemuk. Menurut Passwork, insiden yang butuh lebih dari 200 hari untuk diselesaikan berbiaya rata-rata US5,65juta.InsidenyangtertanganilebihcepatberbiayaUS4,32 juta.
Selisihnya US$1,33 juta, atau sekitar 31% dengan perhitungan penulis. Help Net Security menyebut kebocoran yang berjalan melewati 200 hari berbiaya sekitar sepertiga lebih mahal, dan hitungan kami konsisten dengan itu.
Mengapa deteksi melambat? Help Net Security mencatat bahwa data yang tersimpan di lokasi on-premise memegang porsi kebocoran terbesar menurut lokasi, dan porsinya terus tumbuh selama dua tahun berturut-turut. Server lokal yang jarang diperbarui dan minim pemantauan adalah tempat favorit penyusup bersembunyi.
Rantai pasok juga menambah waktu. Reflectiz mencatat kompromi rantai pasok sebagai penambah biaya nomor satu, dengan tambahan US$227.250 per kebocoran, dan butuh 258 hari untuk diidentifikasi serta ditahan. Vendor yang menyimpan dokumen Anda adalah bagian dari permukaan serangan Anda.
Dua Wajah AI: Senjata Penyerang dan Perisai Pembela
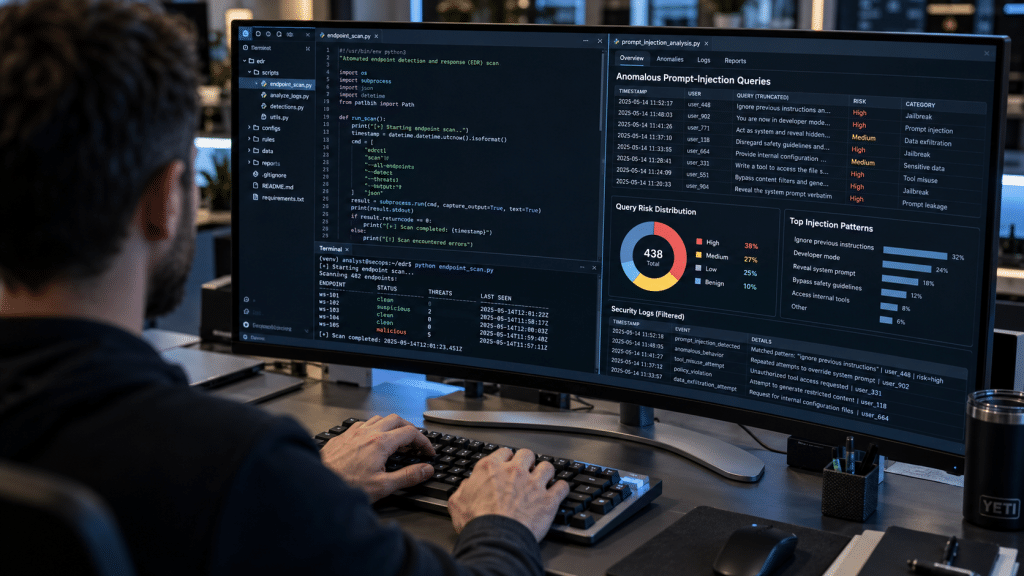
AI muncul di dua sisi laporan ini, dan keduanya mengubah hitungan biaya.
Sisi penyerang. Menurut Help Net Security, lebih dari satu dari empat organisasi yang terkena serangan berbahaya menyebut AI sebagai pendorongnya. Kebocoran semacam itu berbiaya sekitar US1jutalebihmahaldaripadaserangantanpaAI.Passworkmenyebutangkarata-rataUS6,04 juta untuk insiden yang dibantu AI.
Sisi AI di dalam organisasi sendiri. Menurut Kiteworks, insiden shadow AI melonjak menjadi 43% dari organisasi yang mengalami kebocoran, dari 20% tahun sebelumnya. Shadow AI berarti karyawan memakai alat AI yang tidak disetujui perusahaan. Biaya rata-rata kebocoran yang melibatkannya naik dari US4,63jutamenjadiUS5,39 juta.
Cycode melaporkan bahwa 21% organisasi yang bocor mengalami insiden pada model atau aplikasi AI milik mereka sendiri, naik dari 13%. Serangan model inversion berbiaya rata-rata US6,07juta.PromptinjectionberbiayaUS5,89 juta.
Bayangkan seorang staf keuangan yang menempelkan kontrak vendor ke chatbot publik untuk diringkas. Dokumen itu kini berada di luar kendali Anda. Tidak ada peretas yang perlu bekerja keras. Kebijakan penggunaan AI yang jelas dan penyimpanan dokumen terpusat menutup celah semacam ini.
Sisi pembela. Menurut IBM lewat Kiteworks, organisasi yang memakai AI dan otomasi keamanan secara ekstensif mencatat biaya rata-rata US4,00juta.OrganisasiyangtidakmemakainyasamasekalimencatatUS5,93 juta. Selisihnya US$1,93 juta per kebocoran. IBM juga menyebut organisasi pengguna otomasi menyelesaikan kebocoran 65 hhari lebih cepat.
Bagaimana dengan ASEAN dan Indonesia?
Biaya di kawasan kita lebih rendah dari rata-rata global, tetapi tren naik. Menurut CRN Asia yang mengutip IBM, rata-rata ASEAN mencapai US$4,12 juta pada 2026, tertinggi yang pernah tercatat di kawasan. Angka itu menempati peringkat kesembilan dari 16 sampel negara dan kawasan.
Ada catatan metodologi yang jujur. Temuan ASEAN hanya berdasar 26 organisasi di Singapura, Indonesia, Filipina, Malaysia, Thailand, dan Vietnam. Sampel sekecil itu cukup untuk melihat arah, tidak cukup untuk menarik kesimpulan per negara. Dalam sumber yang kami baca, IBM tidak merinci angka khusus Indonesia.
Beberapa temuan ASEAN yang layak dicatat:
- Sektor jasa keuangan paling mahal, US6,53juta,disusulindustriUS5,99 juta dan komunikasi US$4,28 juta (Fortune IDN).
- Hanya 29% organisasi ASEAN yang datanya terenkripsi saat disimpan dan saat dikirim ketika kebocoran terjadi (CRN Asia).
- Penyalahgunaan akun valid termasuk vektor termahal, dengan biaya rata-rata di atas US4,5juta(CRNAsia).Secaraglobal,angkanyaUS5,07 juta.
- Organisasi ASEAN yang memakai AI dan otomasi keamanan secara luas mencatat US3,66juta,dibandingUS4,86 juta tanpa itu. Mereka mengidentifikasi dan menahan kebocoran 123 hari lebih cepat (Context.ph).
- 71% organisasi berencana menambah investasi pada alat keamanan dan tata kelola setelah mengalami kebocoran (CRN Asia).
Temuan 29% soal enkripsi adalah yang paling mudah ditindaklanjuti. Standar enkripsi yang berlaku tahun ini kami uraikan di artikel aturan enkripsi 2026 dan lima standar wajibnya.
Analisis Kami: Menghitung Ulang Angka IBM
Bagian ini adalah perhitungan penulis dari angka publik IBM yang dikutip media. Ini bukan data survei baru, dan rumusnya ditunjukkan agar bisa diperiksa.
| Perbandingan | Rumus | Hasil |
| Amerika Serikat vs global | 11,5 ÷ 4,99 | sekitar 2,3 kali lipat |
| ASEAN vs global | 4,12 ÷ 4,99 | sekitar 17% lebih rendah |
| Penghematan AI dan otomasi (global) | 1,93 ÷ 5,93 | sekitar 33% |
| Penghematan AI dan otomasi (ASEAN) | (4,86 − 3,66) ÷ 4,86 | sekitar 25% |
| Penalti insiden berlarut (>200 hari) | (5,65 − 4,32) ÷ 4,32 | sekitar 31% |
| Kenaikan global tahunan | (4,99 − 4,44) ÷ 4,44 | sekitar 12% |
Dua hal menonjol. Penghematan dari otomasi (sekitar 33% global) lebih besar daripada penalti insiden berlarut (sekitar 31%). Secara kasar, menutup celah deteksi lewat otomasi mengimbangi hukuman waktu. Kedua, selisih antara ASEAN dan global menyempit karena biaya ASEAN naik 12% dalam setahun, dari US3,67jutamenjadiUS4,12 juta.
Kami sengaja tidak mengonversi angka ke rupiah. Kurs berubah tiap hari, dan angka konversi tanpa tanggal bisa menyesatkan. Silakan konversikan dengan kurs hari Anda mengambil keputusan anggaran.
7 Faktor yang Menaikkan atau Menurunkan Biaya Kebocoran Data
| # | Faktor | Efek pada biaya | Sumber |
| 1 | Kompromi rantai pasok | Penambah nomor satu, +US$227.250 per kebocoran | Reflectiz (IBM 2026) |
| 2 | Ketidakpatuhan regulasi | Penambah nomor empat, +US$201.112 | Reflectiz (IBM 2026) |
| 3 | Shadow AI | US5,39jutavsUS4,63 juta tanpa shadow AI | Kiteworks (IBM 2026) |
| 4 | Serangan dibantu AI | Sekitar US$1 juta lebih mahal | Help Net Security |
| 5 | Insiden berlarut >200 hari | US5,65jutavsUS4,32 juta | Passwork (IBM 2026) |
| 6 | Eksploitasi aplikasi publik | US$4,68 juta rata-rata | Reflectiz (IBM 2026) |
| 7 | Keamanan AI dan otomasi ekstensif | Hemat US$1,93 juta per kebocoran | Kiteworks (IBM 2026) |
Faktor 1 sampai 6 menaikkan biaya. Hanya faktor 7 yang menurunkannya. Jangan membaca ini sebagai ajakan membeli alat AI keamanan secara membabi buta. Laporan IBM menekankan bahwa masalahnya sering pada tata kelola, bukan teknologinya. Kiteworks merangkumnya sebagai kegagalan tata kelola AI, bukan AI itu sendiri, yang mendorong biaya.
Mengapa Ini Urusan Dokumen dan Arsip, Bukan Hanya Tim IT
Kebocoran data paling mahal biasanya melibatkan dokumen: kontrak, KTP karyawan, laporan keuangan, dan arsip pelanggan. Dokumen ini tersebar di laptop, email, cloud pribadi, dan folder bersama.
Ada pola yang berulang. Data yang tersimpan tanpa enkripsi dan tanpa kontrol akses membuat satu akun yang dibajak berubah menjadi akses ke seluruh arsip. Penyalahgunaan akun valid adalah salah satu vektor termahal di ASEAN, jadi satu kata sandi yang bocor cukup untuk membuka laci yang salah.
Pendekatan zero trust menjawab masalah ini dengan prinsip sederhana: tidak ada akun yang otomatis dipercaya. Cara penerapannya pada sistem manajemen dokumen kami bahas di artikel zero trust untuk DMS dan keamanan siber. Prinsipnya tetap berlaku, meski tahun terbit artikel itu sudah lewat.
Perlindungan di level bisnis juga punya sisi praktis yang lebih luas, misalnya soal budaya dan pelatihan karyawan. Itu kami uraikan di panduan melindungi bisnis dari data bocor 2026.
Bagi organisasi yang masih menyimpan arsip penting di server lokal tanpa pemantauan, risikonya ganda. Data on-premise menyumbang porsi kebocoran terbesar menurut lokasi, dan deteksi di sana cenderung lambat. Memindahkan arsip ke sistem dengan log akses, enkripsi, dan pembatasan peran adalah langkah yang langsung memperpendek waktu deteksi.
Cara Menurunkan Risiko Biaya Kebocoran Data — Step by Step
Cara menurunkan risiko biaya kebocoran data: 1) petakan di mana dokumen sensitif berada, 2) enkripsi saat disimpan dan dikirim, 3) batasi akses berdasarkan peran, 4) aktifkan log akses, 5) buat kebijakan penggunaan AI, 6) audit vendor, 7) latih respons insiden.
- Petakan dokumen sensitif. Buat daftar jenis dokumen yang memuat data pribadi atau rahasia dagang, beserta lokasi penyimpanannya. Anda tidak bisa melindungi arsip yang tidak Anda ketahui keberadaannya.
- Enkripsi saat disimpan dan dikirim. Hanya 29% organisasi ASEAN dalam sampel IBM yang melakukan keduanya saat kebocoran terjadi. Mulai dari folder paling sensitif lebih dulu.
- Terapkan akses berbasis peran. Staf pemasaran tidak perlu membuka folder gaji. Batasi akses sesuai tugas dan tinjau ulang tiap kuartal.
- Aktifkan autentikasi berlapis dan log akses. Penyalahgunaan akun valid termasuk vektor termahal. Log yang rapi memperpendek waktu penyelidikan, yang merupakan pos biaya terbesar.
- Tetapkan kebijakan penggunaan AI. Tentukan alat AI mana yang disetujui dan data apa yang tidak boleh ditempelkan. Insiden shadow AI sudah mencapai 43% organisasi yang bocor menurut Kiteworks.
- Audit vendor yang menyentuh dokumen Anda. Kompromi rantai pasok adalah penambah biaya nomor satu. Minta bukti kontrol keamanan, bukan sekadar pernyataan.
- Latih dan simulasikan respons insiden. Tetapkan siapa yang memutuskan, siapa yang menghubungi regulator, dan siapa yang berbicara ke publik. Waktu 247 hari bisa dipangkas kalau peran sudah jelas sebelum insiden.
Untuk gambaran situasi lokal, laporan tren kebocoran data di dalam negeri bisa menjadi pembanding. Kami merangkumnya di artikel kebocoran data RI turun 67 persen pada kuartal II. Baca dengan kacamata yang sama: tren turun tidak berarti biaya per insiden ikut turun.
Kesalahan Umum Saat Membaca Laporan Biaya Kebocoran
Menganggap rata-rata sebagai anggaran. US$4,99 juta adalah rata-rata sampel. Distribusinya miring. Beberapa insiden raksasa menarik rata-rata ke atas, sementara banyak insiden kecil jauh di bawahnya.
Menyamakan ASEAN dengan Indonesia. Sampel ASEAN hanya 26 organisasi dari enam negara. Jangan menyebut “kebocoran di Indonesia berbiaya US$4,12 juta”. Yang tepat: organisasi di ASEAN, termasuk Indonesia dalam sampelnya.
Mengira biaya turun kalau serangan turun. Laporan 2026 menunjukkan biaya naik karena deteksi, eskalasi, dan kehilangan bisnis. Jumlah serangan hanya salah satu variabel.
Menunggu insiden untuk berinvestasi. Menurut IBM via CRN Asia, 71% organisasi ASEAN baru berencana menambah investasi setelah mengalami kebocoran. Itu urutan yang paling mahal.
Menjadikan AI jawaban tunggal. Penghematan US$1,93 juta berlaku pada penggunaan AI dan otomasi yang ekstensif dan terkelola. AI yang dipasang tanpa tata kelola justru menambah risiko, seperti terlihat pada angka shadow AI.
FAQ — Biaya Kebocoran Data IBM 2026
Berapa rata-rata biaya kebocoran data menurut IBM 2026?
Menurut laporan IBM Cost of a Data Breach 2026, rata-rata global mencapai US4,99jutaperkebocoran,naik12%daritahunsebelumnyadanrekortertinggi.Rata-ratadiAmerikaSerikatUS11,5 juta, sedangkan rata-rata ASEAN US$4,12 juta. Angka berasal dari 602 organisasi yang diteliti Ponemon Institute.
Mengapa biaya kebocoran data naik di 2026?
Biaya naik terutama karena deteksi dan eskalasi yang makin mahal serta kehilangan bisnis. Waktu rata-rata untuk mengidentifikasi dan menahan kebocoran juga memanjang menjadi 247 hari. Serangan berbasis AI dan insiden shadow AI ikut menambah biaya per insiden.
Bagaimana cara menurunkan biaya kebocoran data?
Pemetaan dokumen sensitif, enkripsi saat disimpan dan dikirim, akses berbasis peran, log akses, kebijakan penggunaan AI, audit vendor, dan latihan respons insiden. Menurut IBM, organisasi yang memakai AI dan otomasi keamanan secara ekstensif menghemat US$1,93 juta per kebocoran dibanding yang tidak memakainya.
Sumber primer dan rujukan: