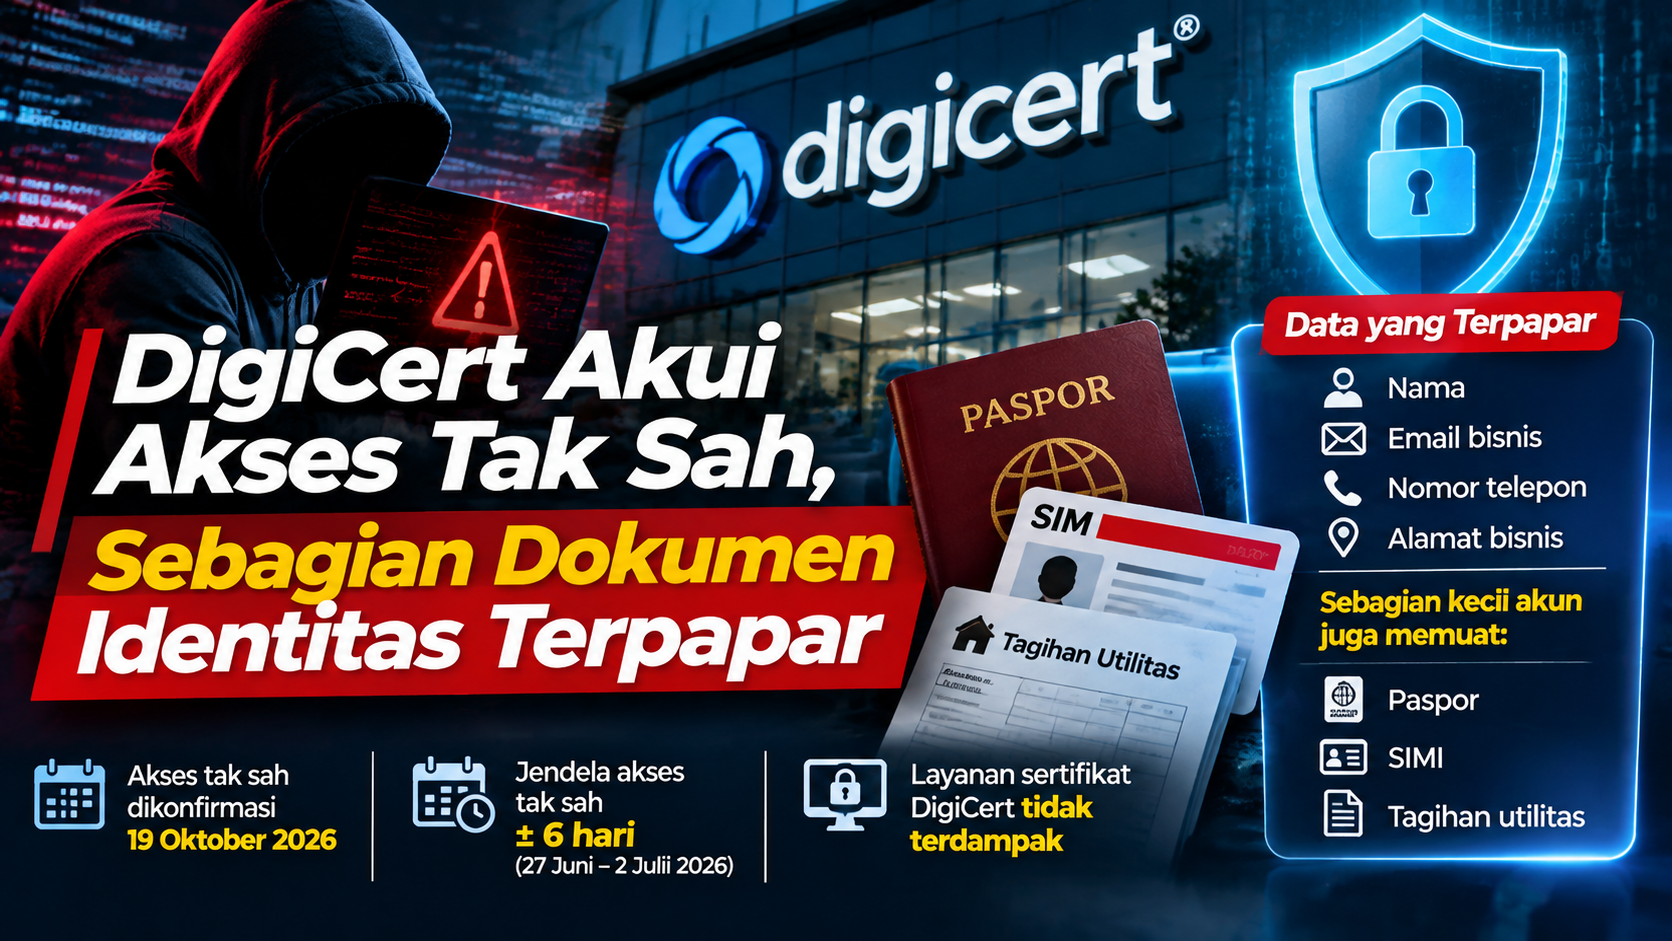
Ringkasan: DigiCert mengonfirmasi akses tak sah ke sistem bisnis internal yang menyimpan data arsip pelanggan. Pada sebagian kecil akun, arsip itu berisi paspor, SIM, atau tagihan utilitas. Layanan sertifikat tidak terdampak, tetapi akar masalahnya, yaitu sistem internal yang ikut terbuka ke internet, bisa terjadi di organisasi mana pun.
Kabar bahwa DigiCert akui akses tak sah dan sebagian dokumen identitas terpapar mengejutkan banyak tim IT. DigiCert adalah salah satu otoritas sertifikat (CA) terbesar di dunia. Panduan ini merangkum apa yang sudah dikonfirmasi, apa yang belum diketahui, dan apa yang bisa Anda lakukan hari ini.
Semua fakta insiden di bawah bersumber dari pemberitaan Cyber Security News dan Cryptika per 5 November 2026. Keduanya merujuk laporan insiden DigiCert sendiri. Bagian analisis kami tandai sebagai analisis.
Apa Itu Insiden DigiCert Akui Akses Tak Sah, Sebagian Dokumen Identitas Terpapar?
Ini adalah insiden keamanan data di sistem bisnis internal DigiCert. Pihak tak berwenang membaca arsip yang berisi nama, email bisnis, nomor telepon, dan alamat bisnis pelanggan. Pada sebagian kecil akun, arsip itu juga memuat paspor, SIM, tagihan utilitas, atau dokumen lain yang memperlihatkan nama dan alamat.
DigiCert mengonfirmasi akses tak sah tersebut pada 19 Oktober 2026. Laporan insiden pendahuluan diajukan sehari kemudian. Menurut Cyber Security News, laporan publik DigiCert tidak menyebut jumlah total orang, organisasi, atau dokumen yang terdampak.
Kronologi Lengkap: Dari Migrasi Februari 2025 hingga Konfirmasi Oktober 2026
Insiden ini tidak terjadi dalam satu hari. Rangkaiannya membentang lebih dari satu tahun. Tabel berikut menyusun ulang urutan kejadian dari laporan insiden DigiCert yang dikutip dua media tersebut.
| Tanggal | Kejadian | Catatan |
| 4 Februari 2025 | DigiCert memindahkan sistem bisnis dari segmen jaringan berbatas VPN ke availability zone lain | Perubahan ini tanpa tinjauan keamanan atas paparan barunya, sehingga sistem terbuka dari internet |
| 18 Juni 2026 | Staf melihat akun non-DigiCert di sistem | Tinjauan awal keliru menyimpulkan akun tanpa aplikasi tidak bisa mengakses data |
| 21 Juni 2026 | Laporan dari program riset keamanan terkelola | Insinyur mengonfirmasi masalah registrasi |
| 27 Juni – 2 Juli 2026 | Jendela akses data tak sah | Ditetapkan kemudian oleh penyelidik |
| 2 Juli 2026 | Perbaikan otorisasi dirilis | Insiden masih ditangani sebagai masalah pembuatan akun |
| 12 Oktober 2026 | DigiCert pertama kali menduga ada akses ke data arsip | Log dan catatan audit membantu rekonstruksi |
| 19 Oktober 2026 | Akses data tak sah dikonfirmasi | Laporan pendahuluan menyusul 20 Oktober |
Analisis kami (hitungan dari tanggal di atas, bukan klaim DigiCert):
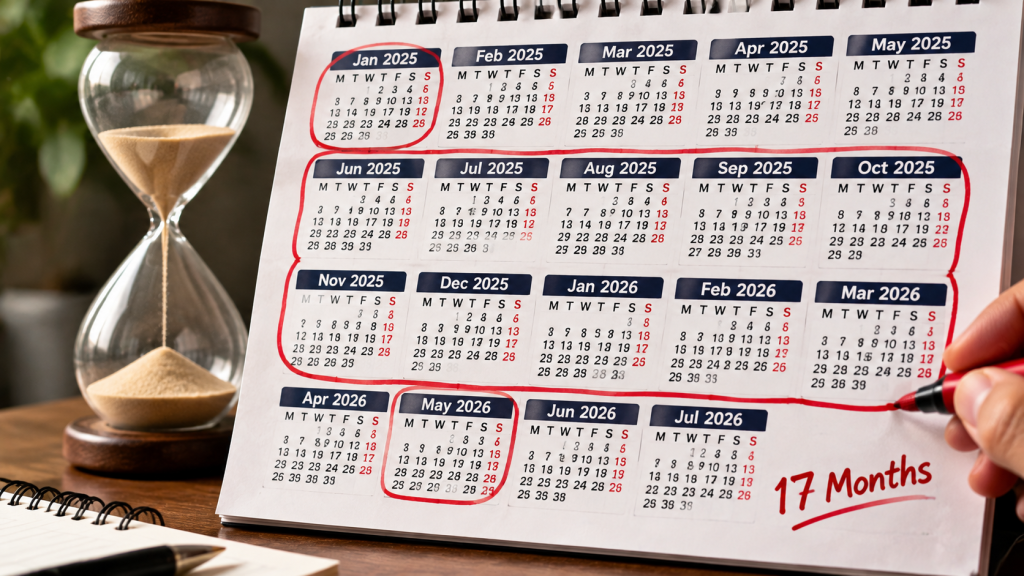
- Dari migrasi 4 Februari 2025 sampai perbaikan 2 Juli 2026, sistem terbuka hampir 17 bulan.
- Jendela akses tak sah yang terkonfirmasi hanya sekitar enam hari kalender.
- Dari perbaikan 2 Juli sampai konfirmasi 19 Oktober berselang 109 hari.
- Dari pertama kali akun asing terlihat (18 Juni) sampai konfirmasi akses data (19 Oktober) berselang sekitar 123 hari.
Pola ini bukan soal jendela serangan yang panjang. Masalahnya, insiden salah diklasifikasikan di awal. DigiCert menganggapnya masalah pembuatan akun, bukan akses data. Akibatnya, penyelidikan akses data baru dimulai ketika kecurigaan muncul pada 12 Oktober.
Data Apa Saja yang Terpapar?
Cyber Security News melaporkan dua lapisan data.
Lapisan pertama (data kontak, semua akun terdampak):
- Nama
- Alamat email bisnis
- Nomor telepon
- Alamat bisnis
Lapisan kedua (sebagian kecil akun):
- Paspor
- Surat izin mengemudi
- Tagihan utilitas
- Dokumen lain yang memperlihatkan nama dan alamat
DigiCert menyebut insiden ini hanya menyentuh sebagian kecil dari data arsipnya. Namun tanpa angka total, pernyataan itu belum bisa Anda ukur. Karena itu, perlakukan setiap pelanggan DigiCert, terutama yang pernah menjalani validasi identitas, sebagai kemungkinan terdampak sampai ada notifikasi resmi.
Menurut Cyber Security News, DigiCert sedang meninjau dokumen identitas untuk menentukan individu terdampak. Perusahaan berjanji memberi tahu mereka setelah tinjauan selesai. Pakar keamanan Troy Hunt membagikan salah satu email notifikasi tersebut di X dan bertanya apakah pihak lain menerima email serupa.
Apa yang Tidak Terdampak
Bagian ini penting agar tim Anda tidak panik berlebihan. Menurut DigiCert, sebagaimana dilaporkan Cyber Security News:
- Layanan CA, CertCentral, dan DigiCert ONE tidak terdampak.
- Kredensial login pelanggan dan sertifikat yang sudah diterbitkan tetap aman.
- Tidak ada penerbitan sertifikat, perubahan validasi, atau pencabutan sertifikat yang terkait dengan akun tak sah.
- Pelanggan tidak perlu mengganti sertifikat aktif karena insiden ini.
Akun tak sah itu juga hanya bisa membaca data. Ia tidak bisa mengubah catatan, menyetujui verifikasi identitas, atau menerbitkan sertifikat.
Akar Masalah: Empat Celah yang Saling Menguatkan
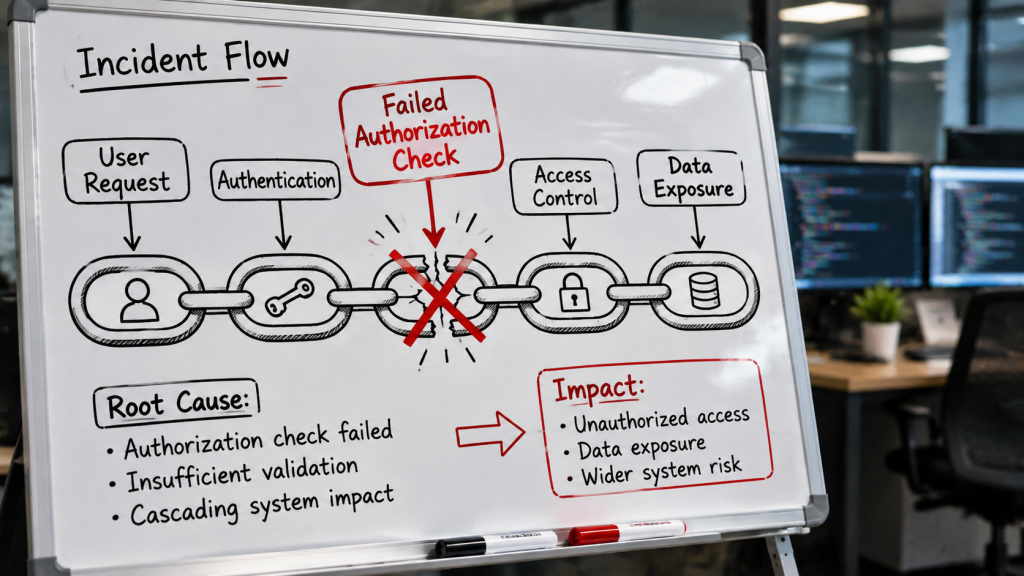
Laporan DigiCert menggambarkan sebuah rantai, bukan satu kesalahan tunggal. Kami menyusunnya menjadi empat celah.
1. Migrasi tanpa tinjauan keamanan. Sistem bisnis berpindah dari segmen yang dibatasi VPN ke zona lain. Perubahan itu tidak melewati tinjauan paparan, sehingga sistem ikut terbuka ke internet.
2. Fitur registrasi akun yang ikut aktif. Fitur pendaftaran mandiri dirancang untuk keperluan lain pada platform manajemen akun. Setelah migrasi, siapa pun yang bisa menjangkau sistem dapat memakainya.
3. Akun baru tanpa MFA. Akun hasil registrasi tidak tercakup kewajiban multifactor authentication yang berlaku bagi staf DigiCert.
4. Pemeriksaan izin yang bolong. Akun tanpa aplikasi tetap menerima akses baca ke informasi arsip. Inilah celah izin yang DigiCert sebut sebagai kegagalan utama.
Pelajaran yang DigiCert nyatakan cukup lugas: alat internal membutuhkan pemeriksaan otorisasi eksplisit, meskipun pembatasan jaringan diharapkan melindunginya. Jaringan privat adalah lapisan pertahanan, bukan pengganti kontrol akses.
Mengapa Insiden Ini Penting bagi Bisnis di 2026?
Dokumen identitas yang bocor tidak bisa “diganti” seperti kata sandi. Nomor paspor dan alamat tetap melekat pada seseorang selama bertahun-tahun. Karena itu, kebocoran dokumen identitas menimbulkan risiko penipuan jangka panjang, bukan hanya risiko sesaat.
Untuk gambaran biaya kebocoran data secara global, Anda bisa membaca ulasan kami tentang biaya kebocoran data menurut laporan IBM 2026. Satu hal yang membedakan kasus ini: korbannya sebagian besar pelanggan korporat yang menyerahkan dokumen demi proses validasi sertifikat. Mereka menyerahkannya karena kewajiban prosedur, bukan karena pilihan.
Ironinya jelas. Perusahaan yang tugasnya memverifikasi identitas organisasi lain menyimpan arsip identitas yang terbuka. Insiden ini membuktikan bahwa mengumpulkan dokumen sensitif menciptakan kewajiban melindunginya, termasuk data lama yang sudah berpindah ke arsip.
DigiCert Akui Akses Tak Sah: Beda dengan Insiden April 2026 dan Kesalahan 2024
Jangan mencampur tiga peristiwa DigiCert yang berbeda. Cyber Security News sendiri menegaskan pembedanya.
| Aspek | Insiden Oktober 2026 (artikel ini) | Insiden April 2026 | Kesalahan validasi DNS 2024 |
| Sifat | Akses baca ke data arsip pelanggan | Pembobolan sistem dukungan, sertifikat code signing disalahgunakan | Kesalahan validasi yang memaksa penggantian sertifikat |
| Sertifikat terdampak | Tidak ada | 60 sertifikat EV code signing dicabut | Sertifikat harus diganti |
| Data utama | Kontak dan dokumen identitas | Kode inisialisasi pesanan sertifikat | Tidak terkait data pelanggan |
Untuk insiden April, laporan resmi DigiCert di Bugzilla Mozilla (Bug 2033170) mencatat 60 sertifikat dicabut. Sebanyak 27 di antaranya terbukti terkait pelaku. Penyerang masuk lewat file ZIP yang menyamar sebagai tangkapan layar pelanggan di kanal obrolan dukungan.
Kasus April berawal dari rekayasa sosial. Kasus Oktober berawal dari konfigurasi. Keduanya menunjukkan bahwa sistem pendukung dan alat internal sama menariknya bagi penyerang dengan sistem utama.
7 Pelajaran Kontrol Keamanan dari Kasus DigiCert
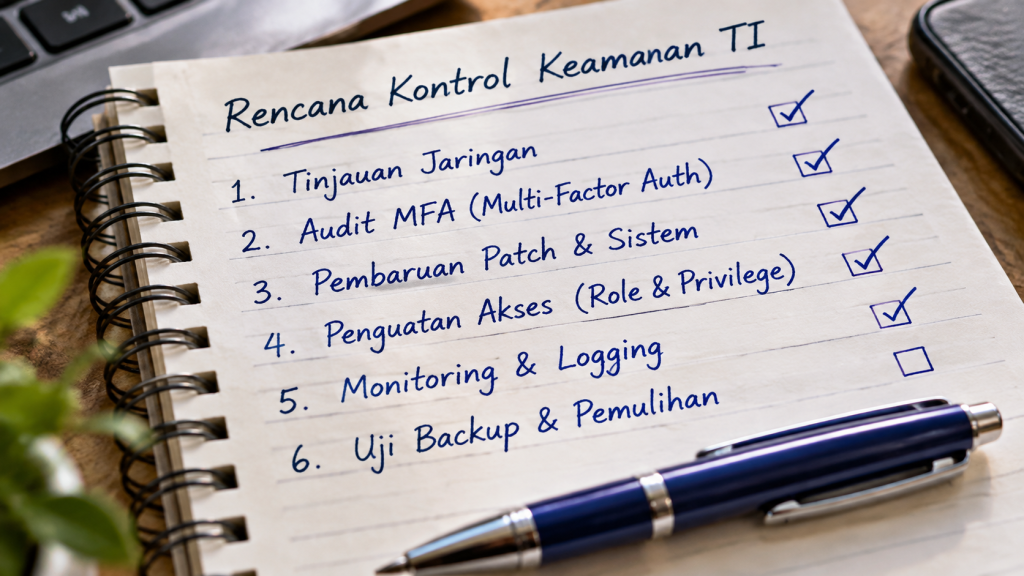
Tujuh kontrol berikut adalah rekomendasi editorial kami. Dasarnya adalah celah yang DigiCert sendiri akui. Ini bukan daftar resmi dari DigiCert.
| # | Kontrol | Celah DigiCert yang dituju | Cara memeriksa |
| 1 | Tinjauan keamanan wajib untuk setiap perubahan jaringan | Migrasi 2025 membuka sistem tanpa tinjauan | Tambahkan persetujuan keamanan di alur perubahan |
| 2 | Inventaris layanan yang terpapar internet | Sistem internal terlihat dari luar | Pindai berkala dari luar jaringan |
| 3 | Nonaktifkan fitur registrasi yang tidak dipakai | Pendaftaran mandiri ikut aktif | Audit fitur bawaan setiap platform |
| 4 | Satu kebijakan MFA untuk semua akun | Akun hasil registrasi lolos dari MFA | Uji akun baru, bukan hanya akun staf |
| 5 | Akses minimum (least privilege) dengan penolakan sebagai default | Akun tanpa aplikasi tetap bisa membaca arsip | Cek apa yang bisa dibaca akun tanpa peran |
| 6 | Alert untuk akun baru yang tidak dikenal | Akun asing terlihat sejak 18 Juni, dikonfirmasi jauh kemudian | Notifikasi otomatis untuk akun di luar domain organisasi |
| 7 | Retensi dan peninjauan data arsip | Arsip lama masih berisi dokumen identitas | Tetapkan masa simpan dan hapus yang kedaluwarsa |
Kontrol 5 adalah inti kasus ini. Anda bisa mendalami pendekatannya lewat lima strategi Zero Trust dan RBAC untuk keamanan data. Prinsipnya sederhana: akun tanpa peran tidak boleh membaca apa pun.
Kontrol 4 menyangkut MFA. Pembahasan lapisan autentikasi dan enkripsi ada di panduan kami tentang cloud, MFA, dan enkripsi data.
Kontrol 6 dan 7 bergantung pada log yang bisa dipercaya. Menurut DigiCert, log yang tersimpan dan catatan audit memungkinkan penyelidik merekonstruksi jendela akses. Tanpa log itu, tidak ada yang bisa membuktikan apa yang terjadi. Lihat bagaimana audit log akses arsip digital disusun supaya berguna saat insiden.
Langkah Praktis jika Organisasi Anda Pelanggan DigiCert
Cara cepat bertindak: 1) pastikan sertifikat aktif tetap berjalan normal, 2) cari email notifikasi DigiCert di semua kotak masuk terkait, 3) catat dokumen identitas apa yang pernah Anda serahkan, 4) waspadai penipuan yang menyebut data Anda, 5) pantau komunikasi resmi DigiCert.
Rincian langkahnya:
- Jangan mengganti sertifikat aktif hanya karena insiden ini. Menurut DigiCert, sertifikat yang sudah terbit tetap aman dan tidak perlu diganti.
- Periksa semua alamat email yang terdaftar di akun DigiCert. Notifikasi dikirim setelah tinjauan dokumen selesai. Cek juga folder spam dan alamat lama staf yang sudah pindah.
- Inventarisasi dokumen yang pernah diunggah. Daftar siapa yang menyerahkan paspor, SIM, atau tagihan utilitas saat validasi organisasi. Informasi ini mempercepat penilaian risiko saat notifikasi tiba.
- Waspadai penipuan yang memakai nama, email, atau alamat bisnis Anda. Data kontak yang terpapar mudah dipakai untuk email palsu yang tampak sah. Verifikasi setiap permintaan “tindak lanjut DigiCert” melalui kanal resmi, bukan lewat tautan di email.
- Beri tahu individu yang dokumennya mungkin terpapar. Mereka perlu tahu supaya bisa waspada terhadap penyalahgunaan identitas. Untuk pembaca Indonesia, panduan cara mengecek apakah NIK dan KTP dipakai pinjol berguna sebagai langkah pemantauan identitas.
- Dokumentasikan semua tindakan dengan tanggal. Catatan ini berguna bila nanti ada kewajiban pelaporan internal atau regulator.
Sudut Pandang Indonesia: Kewajiban Notifikasi di UU PDP
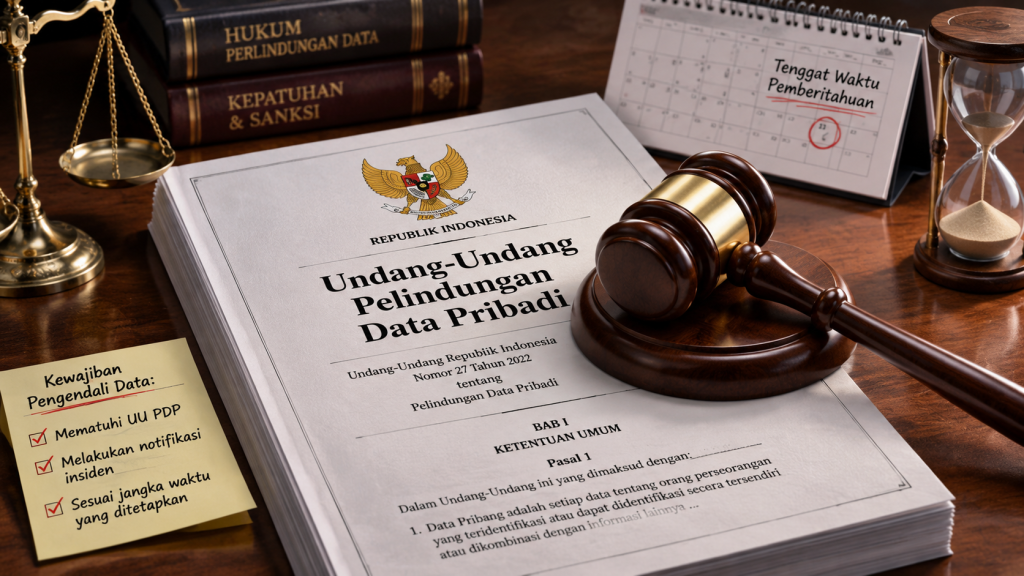
DigiCert adalah perusahaan asing, jadi aturan Indonesia tidak otomatis mengikat penanganan insidennya. Namun pembaca Indonesia perlu mengerti kewajiban untuk organisasi sendiri jika mengalami kejadian serupa.
Pasal 46 ayat (1) UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mewajibkan pengendali data memberi pemberitahuan tertulis kepada subjek data dan lembaga berwenang. Batasnya paling lambat 3 x 24 jam setelah terjadi kegagalan pelindungan data pribadi. Pasal 46 ayat (2) menyebut isi minimal pemberitahuan, antara lain data pribadi yang terungkap.
Ringkasan hukum dari SIP Law Firm tentang PP Nomor 33 Tahun 2026 menyebut bahwa hitungan 3 x 24 jam baru berjalan setelah kegagalan dinyatakan pasti berdasarkan dokumentasi seperti log sistem dan laporan forensik. Anda perlu memeriksa teks PP tersebut atau berkonsultasi dengan penasihat hukum untuk penerapan pada kasus Anda. Kami bukan penasihat hukum, dan bagian ini bukan nasihat hukum.
Kasus DigiCert memberi pelajaran konkret tentang kewajiban ini. Jeda antara perbaikan teknis (2 Juli) dan konfirmasi akses data (19 Oktober) memperlihatkan betapa pentingnya klasifikasi insiden yang benar sejak awal. Jika insiden yang melibatkan data pribadi baru diklasifikasikan sebagai “masalah akun”, jam notifikasi bisa tertunda tanpa disadari.
Yang Belum Diketahui
Untuk menjaga ketepatan, berikut hal yang tidak ada di sumber kami per 5 November 2026:
- Jumlah total orang, organisasi, atau dokumen yang terdampak
- Identitas pelaku dan motifnya
- Apakah data tersebut sudah diperjualbelikan atau dipublikasikan
- Jadwal selesainya tinjauan dokumen identitas oleh DigiCert
- Wilayah geografis pelanggan yang paling terdampak
Kami tidak mengisi kekosongan ini dengan perkiraan. Bila DigiCert merilis angka resmi, bagian ini akan diperbarui.
FAQ: DigiCert Akui Akses Tak Sah, Sebagian Dokumen Identitas Terpapar
Apa itu insiden DigiCert akui akses tak sah, sebagian dokumen identitas terpapar?
DigiCert mengonfirmasi akses tak sah ke sistem bisnis internal berisi arsip pelanggan pada 19 Oktober 2026. Data yang terpapar mencakup nama, email bisnis, nomor telepon, dan alamat bisnis. Pada sebagian kecil akun, arsip juga memuat paspor, SIM, atau tagihan utilitas. Layanan sertifikat dan kredensial login disebut tidak terdampak.
Apakah saya harus mengganti sertifikat DigiCert saya?
Menurut DigiCert, tidak. Sertifikat yang sudah diterbitkan tetap aman, dan tidak ada penerbitan, perubahan validasi, atau pencabutan sertifikat yang terkait dengan akun tak sah itu. Yang perlu Anda lakukan adalah memantau notifikasi resmi dan mewaspadai penipuan yang memakai data kontak Anda.
Bagaimana cara mengetahui apakah data saya terdampak?
DigiCert sedang meninjau dokumen identitas untuk menentukan individu terdampak dan berjanji memberi tahu mereka setelah tinjauan selesai. Cek semua email yang terdaftar di akun, termasuk folder spam. Jika belum ada notifikasi, hubungi DigiCert melalui kanal resmi di situs mereka, bukan melalui tautan di email yang tidak diminta.
Berapa lama sistem DigiCert terbuka sebelum diperbaiki?
Sistem menjadi dapat diakses dari internet sejak migrasi 4 Februari 2025. Perbaikan otorisasi dirilis 2 Juli 2026. Berdasarkan dua tanggal itu, kami menghitung rentangnya hampir 17 bulan. Akses data tak sah yang terkonfirmasi terjadi antara 27 Juni dan 2 Juli 2026.
Ditulis oleh Tim Redaksi stenascanpaper. Sumber utama: Cyber Security News (5 November 2026), Cryptika, laporan insiden DigiCert di Bugzilla Mozilla, UU Nomor 27 Tahun 2022 Pasal 46.