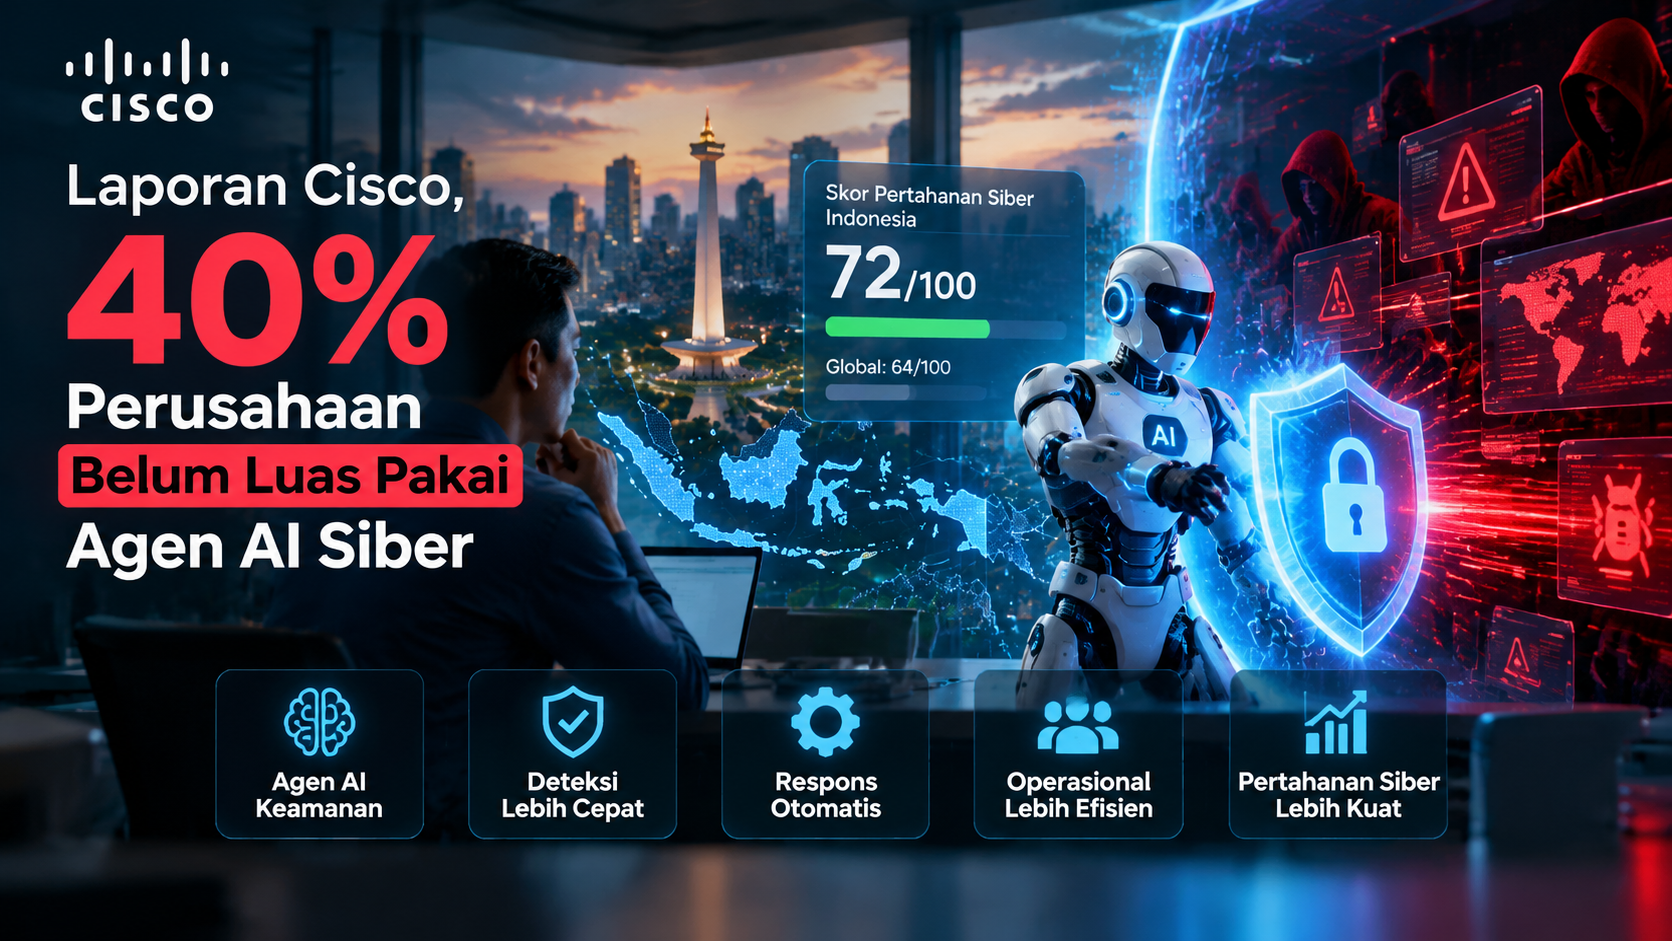
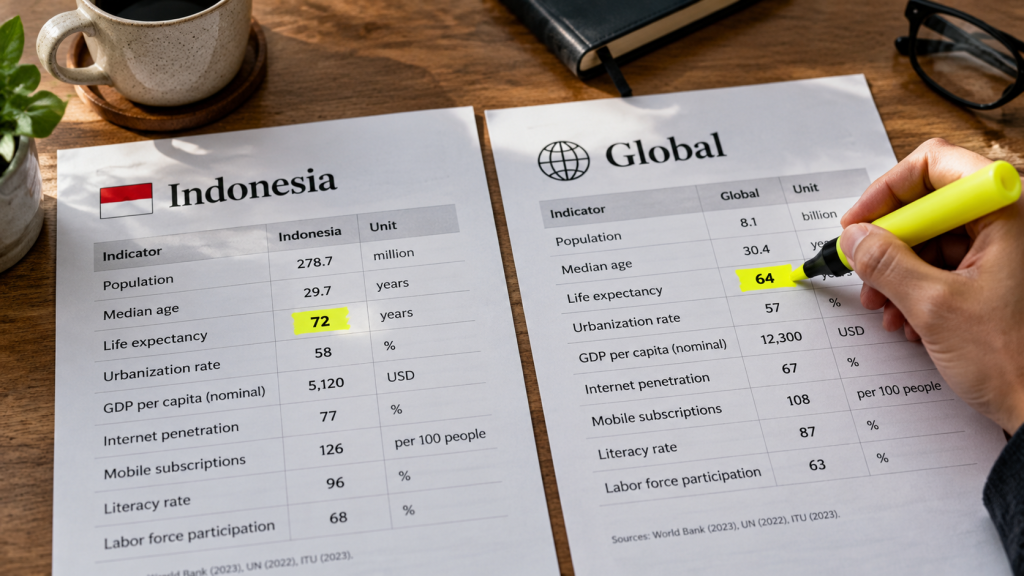
Ringkasan: Cisco melaporkan bahwa 40 persen organisasi di Indonesia belum menerapkan agen AI secara ekstensif di operasional keamanan. Di sisi lain, skor pertahanan siber Indonesia (72 dari 100) berada di atas rata-rata global (64). Angka-angka ini tampak bertentangan, dan artikel ini membedahnya satu per satu.
Apa itu temuan “40 persen belum luas pakai agen AI siber” dari Cisco?
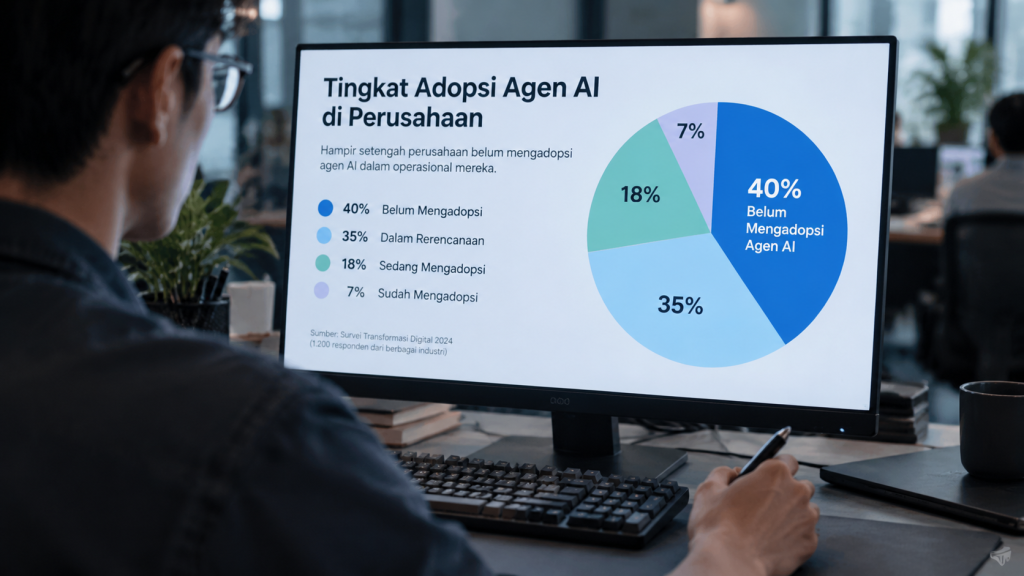
Temuan ini berasal dari Relentless Defense Report Cisco. Menurut laporan itu, 40 persen organisasi di Indonesia belum menerapkan agen AI secara ekstensif dalam operasional keamanan. Agen AI adalah perangkat lunak otonom yang bisa menjalankan tugas, misalnya memilah alert atau merespons insiden, tanpa menunggu perintah tiap langkah.
Angka ini diberitakan Detik iNET, Fortune Indonesia, dan sejumlah media nasional pada pertengahan Oktober 2026. Perlu dicatat: angka 40 persen adalah angka Indonesia, bukan rata-rata dunia.
Mengapa temuan ini penting bagi organisasi di Indonesia?
Karena tekanan serangannya nyata. Menurut laporan yang dikutip Sultramedia dan MediaKompeten, 95 persen organisasi di Indonesia mengalami insiden siber berdampak signifikan terhadap operasional dalam 12 bulan terakhir. Fortune Indonesia mengutip laporan yang sama: lebih dari 50 persen serangan yang menyasar organisasi Indonesia sudah memanfaatkan AI.
Artinya, penyerang sudah memakai otomatisasi. Tim bertahan yang masih bergantung pada triase manual berisiko tertinggal dalam kecepatan. Kami pernah mengulas gambaran ancamannya di lonjakan serangan ransomware berbasis AI yang disorot BSSN, dan polanya konsisten dengan temuan Cisco.
Namun, angka 40 persen juga bukan alarm kosong. Ia menunjukkan bahwa adopsi teknologi yang paling menjanjikan justru tertahan di area yang paling bisa meringankan beban tim keamanan.
Angka kunci laporan: Indonesia dibanding global
Tabel berikut merangkum angka yang dilaporkan media dari laporan Cisco. Kolom sumber menunjukkan dari mana tiap angka saya ambil.
| Indikator | Indonesia | Global | Sumber |
| Skor rata-rata pertahanan siber (0–100) | 72 | 64 | Detik iNET; DigitalToday |
| Porsi Relentless Defenders | 29% | 8% | Sultramedia; Cisco Italia |
| Organisasi kena insiden signifikan (12 bulan) | 95% | Tidak dilaporkan di sumber yang dibaca | Sultramedia |
| Serangan yang memanfaatkan AI | Lebih dari 50% | Tidak dilaporkan di sumber yang dibaca | Fortune Indonesia |
| Tim keamanan, jaringan, dan IT bekerja terpadu | 63% | Tidak dilaporkan di sumber yang dibaca | Sultramedia |
| Belum terapkan agen AI secara ekstensif di operasional keamanan | 40% | Sekitar dua pertiga (satu pertiga sudah luas) | MediaKompeten; DigitalToday |
| Yakin bisa mendeteksi agen AI yang disusupi | Lebih dari 80% | Tidak dilaporkan di sumber yang dibaca | Detik iNET |
Pembacaan kami: Indonesia tampak lebih maju dari rata-rata dunia di skor dan di porsi Relentless Defenders. Tetapi dua metrik itu dihitung dari survei persepsi, sehingga perbandingan antarnegara sebaiknya dibaca sebagai indikasi, bukan peringkat pasti.
7 temuan kunci yang perlu dibaca dengan cermat
- Adopsi AI keamanan sudah luas, agen AI belum. Menurut Sultramedia, lebih dari separuh organisasi Indonesia sudah menerapkan kemampuan keamanan berbasis AI secara ekstensif. Tetapi 40 persen belum melakukannya untuk agen AI.
- Manfaat AI diakui hampir semua praktisi. Menurut ItWorks, hampir semua praktisi di Indonesia melaporkan peningkatan deteksi dan respons minimal 25 persen. Lebih dari satu dari tiga menyebut beban operasional turun signifikan.
- Adopsi tertinggi ada di keamanan data dan privasi. Adopsi terendah ada di Identity and Access Management, menurut ItWorks. Padahal di area inilah AI bisa langsung meringankan beban tim.
- Kekhawatiran kebocoran data jadi penahan. Detik iNET membingkai temuan ini sebagai keraguan akibat takut data bocor. Versi Cisco Korea melalui DigitalToday menyebut kekhawatiran soal kebocoran data, sistem yang disusupi, dan data yang ditangani vendor eksternal.
- Kontrol atas agen AI membedakan pemimpin dan pengikut. Secara global, 86 persen Relentless Defenders menerapkan kontrol konsisten pada agen AI dan identitas nonmanusia. Pada kelompok lain angkanya 37 persen (ItWorks; DigitalToday).
- Gesekan organisasi ikut memperlambat. Cisco menyebut gesekan internal sebagai hambatan utama: batas tanggung jawab kabur, persetujuan berlapis, dan silo data antardivisi (DigitalToday).
- Anggaran saja tidak cukup. Di antara organisasi yang menaikkan anggaran keamanan, 71 persen Relentless Defenders mencatat penurunan insiden. Pada kelompok lain angkanya 39 persen (Cisco Italia; ItWorks).
Mengapa 40 persen itu ragu memakai agen AI?
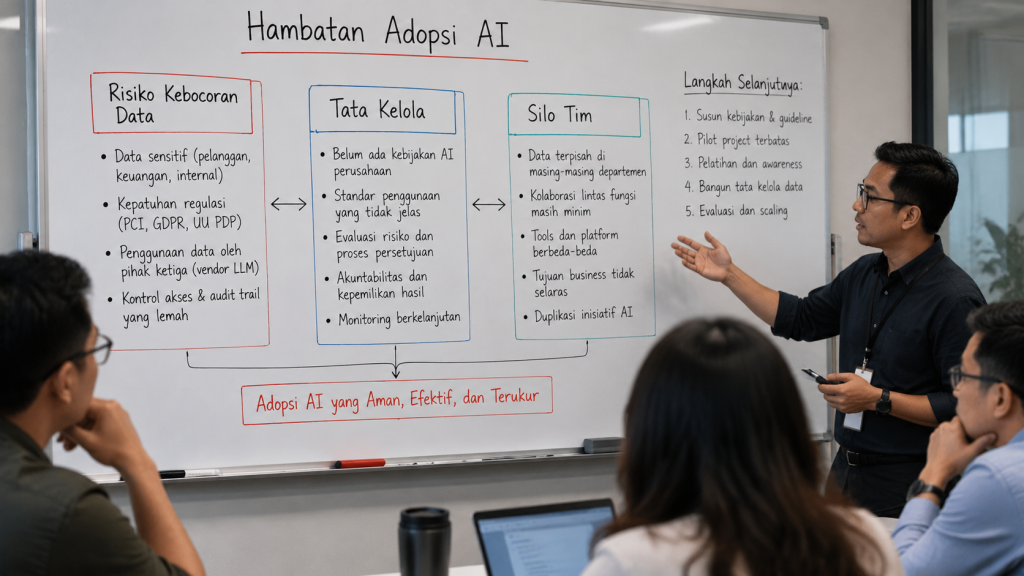
Sumber yang saya baca tidak merinci persentase tiap alasan untuk Indonesia. Yang tersedia adalah tiga tema yang konsisten.
Kekhawatiran data. Agen AI perlu akses ke log, tiket, dan dokumen untuk bekerja. Semakin luas aksesnya, semakin besar permukaan risiko jika agen itu salah konfigurasi atau diambil alih.
Tata kelola. Siapa pemilik agen? Siapa yang menyetujui tindakannya? Tanpa jawaban jelas, tim keamanan wajar menahan diri. Menurut Enterprise DNA, riset Cisco bulan Maret 2026 bahkan mencatat hanya 29 persen pemimpin keamanan yang menempatkan pengamanan agentic AI di tiga prioritas teratas mereka tahun depan.
Gesekan antartim. Cisco mencatat hanya 63 persen organisasi Indonesia yang timnya terpadu dengan visibilitas dan perangkat yang sama (Sultramedia). Agen AI yang lintas sistem sulit dipasang jika datanya terpisah-pisah.
Relentless Defenders: apa yang mereka lakukan berbeda?
Kelompok teratas ini bukan sekadar “yang paling banyak membeli alat”. Tabel berikut membandingkan mereka dengan organisasi lain secara global.
| Praktik | Relentless Defenders | Organisasi lain | Sumber |
| Berbagi informasi dan alat lintas keamanan, jaringan, infrastruktur | 83% | 37% | DigitalToday |
| Kontrol konsisten untuk agen AI dan identitas nonmanusia | 86% | 37% | ItWorks; DigitalToday |
| Sangat yakin bisa mendeteksi dan menangani agen AI yang disusupi | 77% | 51% | ItWorks |
| AI melipatgandakan kecepatan deteksi lebih dari 100% | 25% | 7% | DigitalToday |
| Agen AI dipakai ekstensif di operasional keamanan | 65% | 30% | Digit.fyi |
| Insiden turun setelah anggaran naik | 71% | 39% | Cisco Italia |
Ada satu pembacaan yang bisa kita cek sendiri. Jika 8 persen responden berada di kelompok 65 persen dan 92 persen sisanya di kelompok 30 persen, rata-ratanya sekitar 33 persen. Hitungan kasar kami ini sejalan dengan klaim Cisco bahwa sekitar sepertiga organisasi sudah memakai agen AI secara luas di operasional keamanan. Jadi angka-angka dari sumber berbeda itu saling konsisten.
Konteks global: jurang antara uji coba dan produksi
Temuan Indonesia bukan anomali. Beberapa riset lain menunjukkan pola serupa:
- Menurut Cisco di acara RSA Conference Maret 2026, 85 persen organisasi sedang menguji agen AI, tetapi hanya 5 persen yang menjalankannya dalam produksi skala luas (Cisco via Enterprise DNA dan Converge Digest).
- Laporan CISO Splunk 2026 menemukan hanya 6 persen dari 650 CISO yang sudah menerapkan penuh agentic AI di operasional keamanan (SecurityBrief UK).
- Menurut Digit.fyi, 98 persen organisasi dalam survei Relentless Defense sudah atau berencana menerapkan agen AI di operasional keamanan. Tetapi kekhawatiran tata kelola dan kendali membatasi adopsinya.
Artinya niat sudah hampir bulat, sedangkan eksekusi masih tertinggal. Kesenjangan itulah yang disebut Cisco sebagai “agent trust gap”.
Agen AI itu identitas: mengapa kontrol akses jadi penentu
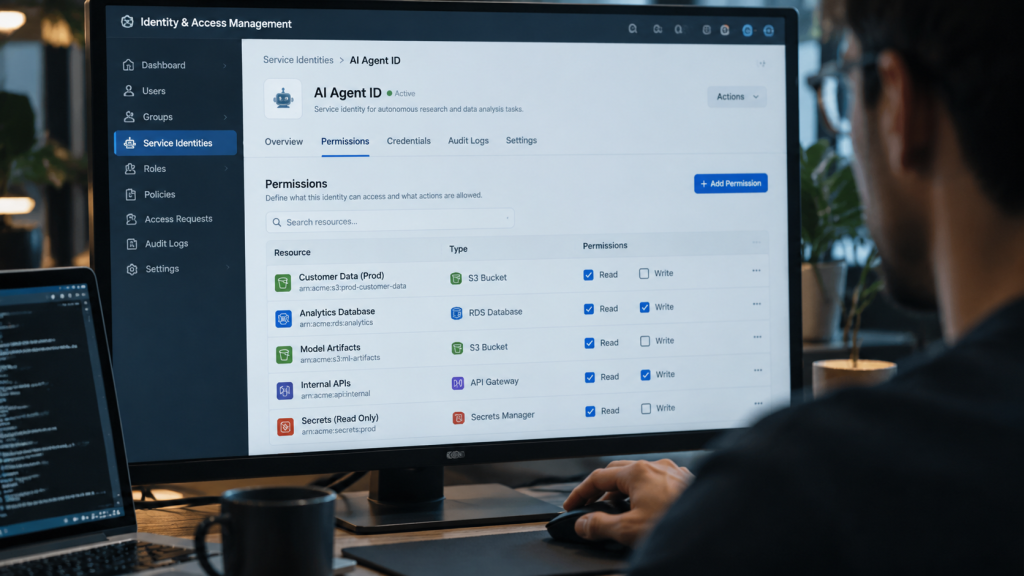
Temuan paling praktis dari laporan ini ada pada angka 86 persen versus 37 persen. Kelompok terbaik memperlakukan agen AI sebagai identitas yang harus dikontrol, sama seperti akun karyawan.
Untuk tim yang baru mulai, prinsipnya bisa dirunut dari kerangka Zero Trust. Kami membahasnya secara khusus di artikel tentang prinsip Zero Trust untuk agentic AI. Untuk fondasi hak akses, lima strategi Zero Trust dan RBAC untuk keamanan data menjelaskan cara membatasi akses berdasarkan peran.
Cisco sendiri mengumumkan produk di area ini pada Maret 2026, termasuk AI Defense Explorer Edition dan Agent Runtime SDK (rilis resmi Cisco Newsroom). Karena Cisco vendor, anggap pengumuman itu informasi tentang arah industri, bukan rekomendasi pembelian.
Dokumen dan data: titik rawan yang sering terlupa
Ini analisis kami, bukan temuan Cisco. Agen AI keamanan bekerja dari bahan yang sering berupa dokumen: kebijakan, runbook, laporan insiden, dan log yang diekspor. Jika dokumen itu tersebar tanpa kontrol versi dan hak akses, agen akan membaca bahan yang tidak konsisten.
Risiko finansialnya juga tidak kecil. Gambaran biaya insiden data bisa dibaca di ulasan biaya kebocoran data global versi IBM 2026. Pola penyerangnya pun berkembang, termasuk tujuh ciri serangan scam siber berbasis AI yang perlu dikenali tim non-teknis.
Karena itu, merapikan repositori dokumen dan membatasi akses agen ke data sensitif adalah langkah awal yang murah sebelum membeli platform apa pun.
Cara menyusun rencana adopsi agen AI keamanan: 7 langkah
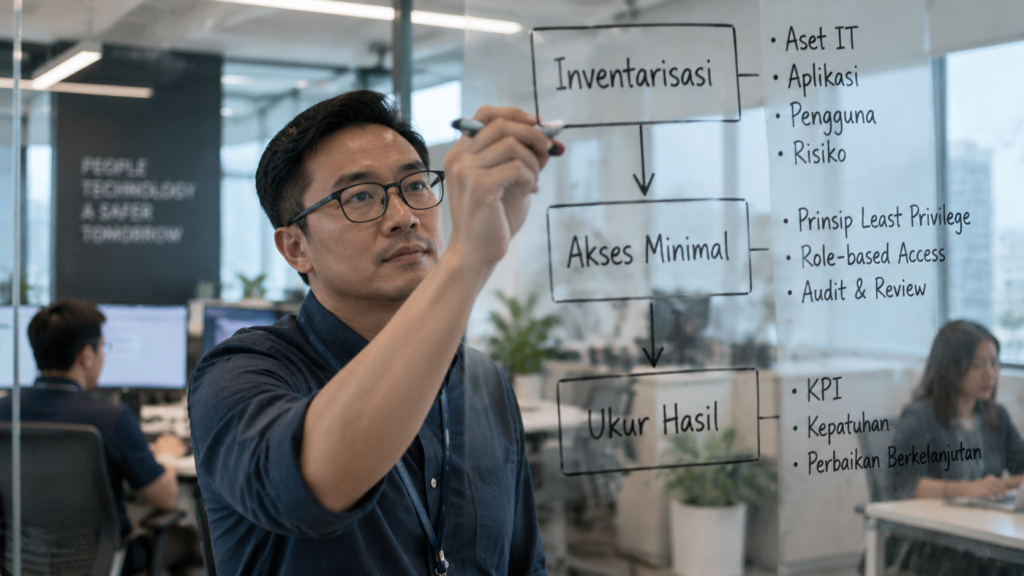
Langkah berikut adalah praktik yang kami susun dari pola temuan Cisco. Ini bukan prosedur resmi Cisco.
- Inventarisasi dulu: Catat semua agen dan otomasi AI yang sudah berjalan, termasuk yang dipasang tim tanpa koordinasi.
- Tetapkan pemilik: Setiap agen punya satu pemilik manusia yang bertanggung jawab atas tindakannya.
- Beri identitas terpisah: Buat akun layanan khusus per agen, bukan memakai akun admin bersama.
- Batasi akses seminimal mungkin: Mulai dari akses baca saja, lalu tambah izin bertahap berdasarkan kebutuhan.
- Pilih satu kasus pakai yang sempit: Triase alert berkepercayaan rendah adalah contoh yang risikonya terukur.
- Catat semua tindakan agen: Simpan log yang bisa diaudit, termasuk keputusan yang ditolak manusia.
- Ukur sebelum memperluas: Bandingkan waktu deteksi dan beban kerja sebelum dan sesudah, lalu putuskan apakah cakupan dinaikkan.
FAQ — Laporan Cisco, 40 Persen Perusahaan Belum Luas Pakai Agen AI Siber
Apa itu laporan Cisco tentang 40 persen perusahaan yang belum luas pakai agen AI siber?
Itu temuan Relentless Defense Report Cisco 2026: 40 persen organisasi di Indonesia belum menerapkan agen AI secara ekstensif di operasional keamanan. Survei mencakup 8.000 profesional keamanan di 30 pasar, dengan pengumpulan data pada April–Mei 2026.
Apakah angka 40 persen itu berlaku global?
Tidak. Angka 40 persen khusus Indonesia. Secara global, Cisco melaporkan hanya sekitar sepertiga organisasi yang sudah memakai agen AI secara luas di operasional keamanan, menurut DigitalToday.
Bagaimana cara memulai agen AI untuk keamanan siber?
Cara memulai: 1) inventarisasi agen yang sudah ada, 2) tetapkan pemilik manusia, 3) beri identitas dan akses minimal, 4) pilih satu kasus pakai sempit, 5) aktifkan log audit, 6) ukur hasilnya sebelum memperluas.
Apa itu Relentless Defenders?
Relentless Defenders adalah kategori Cisco untuk organisasi dengan pertahanan siber terkuat: cakupan tinggi, respons cepat, gesekan internal rendah. Porsinya 8 persen secara global dan 29 persen di Indonesia, menurut laporan yang dikutip media.
Ditulis oleh Redaksi stenascanpaper. Sumber utama: Cisco Newsroom, DigitalToday, Detik iNET, Fortune Indonesia, ItWorks, Sultramedia, MediaKompeten, Digit.fyi, SecurityBrief UK.